

編寫網站程式語言PHP爆發嚴重安全漏洞,影響全球近70%網站。(互聯網)

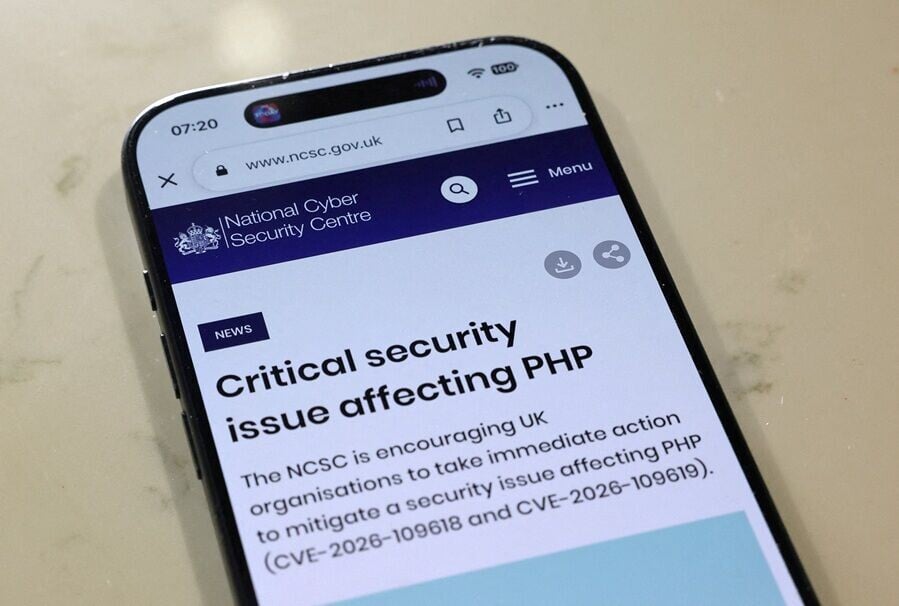
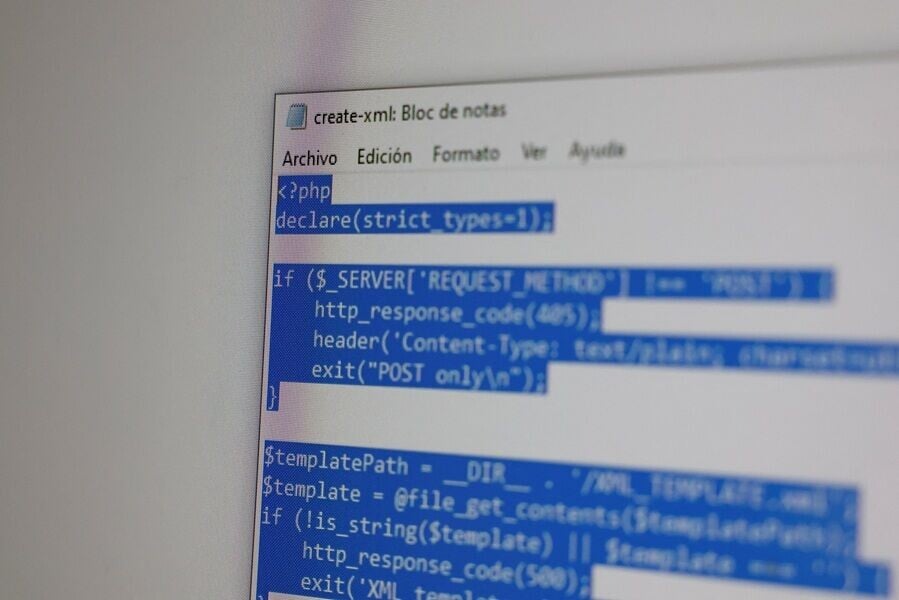
全球多國政府部門、銀行、網店和企業網站使用的編寫網站程式語言PHP爆出嚴重安全漏洞,統稱為「php2shell」(漏洞編號為CVE-2026-109618與CVE-2026-109619),在現今AI(人工智能)時代其帶來的威脅尤甚。比利時網絡安全公司Aikido Security共同創辦人Madeline Lawrence稱,PHP開發商準備好發布修補程式前,有關漏洞提早外洩,已有網站遭攻擊,很多公司急忙更新,因黑客可使用AI(人工智能)利用有關漏洞。雲端服務公司Cloudflare行政總裁Matthew Prince於社交網周三深夜發文表示,消息公開前10小時已監測到數千次試圖攻擊,公布後45分鐘跳至數萬次,兩小時內有數十萬次,之後是數百萬次。有專家呼籲大眾慎防有電騙分子利用今次漏洞,發出假更新訊息和電郵,不要點擊不明連結。專家強調,真正需要更新PHP的是網站經營者,不是使用者,並建議4個防護貼士。
PHP安全漏洞|建議4大防護措施
趨勢科技旗下TrendLife指出,雖暫時未見詐騙集團已利用今次漏洞行騙,但民眾仍須慎防假更新通知與釣魚連結,不要點擊不明連結而落入釣魚陷阱。TrendLife稱,攻擊者可能利用漏洞,在未經身分驗證的情況下遠端執行惡意程式碼,造成資料遭竊、檔案遭竄改或服務中斷;建議大眾採取4大防護:
第一,若收到常用網站的通知,確認服務受到此次漏洞影響,應儘速更改密碼,並透過官方APP或自行儲存的書籤登入,避免點擊不明連結而落入釣魚陷阱。
第二,詐騙集團可能假借網站發生資訊安全事件,透過簡訊或電子郵件要求使用者立即更新、重新登入或驗證帳號,民眾遇到這類訊息,切勿急於點擊連結,應先透過官方網站或客服確認。
第三,民眾應確認手機與電腦上的APP及防毒軟體皆已更新至最新版本,才能及時修補已知安全漏洞,降低遭惡意網站利用漏洞植入惡意程式的風險。
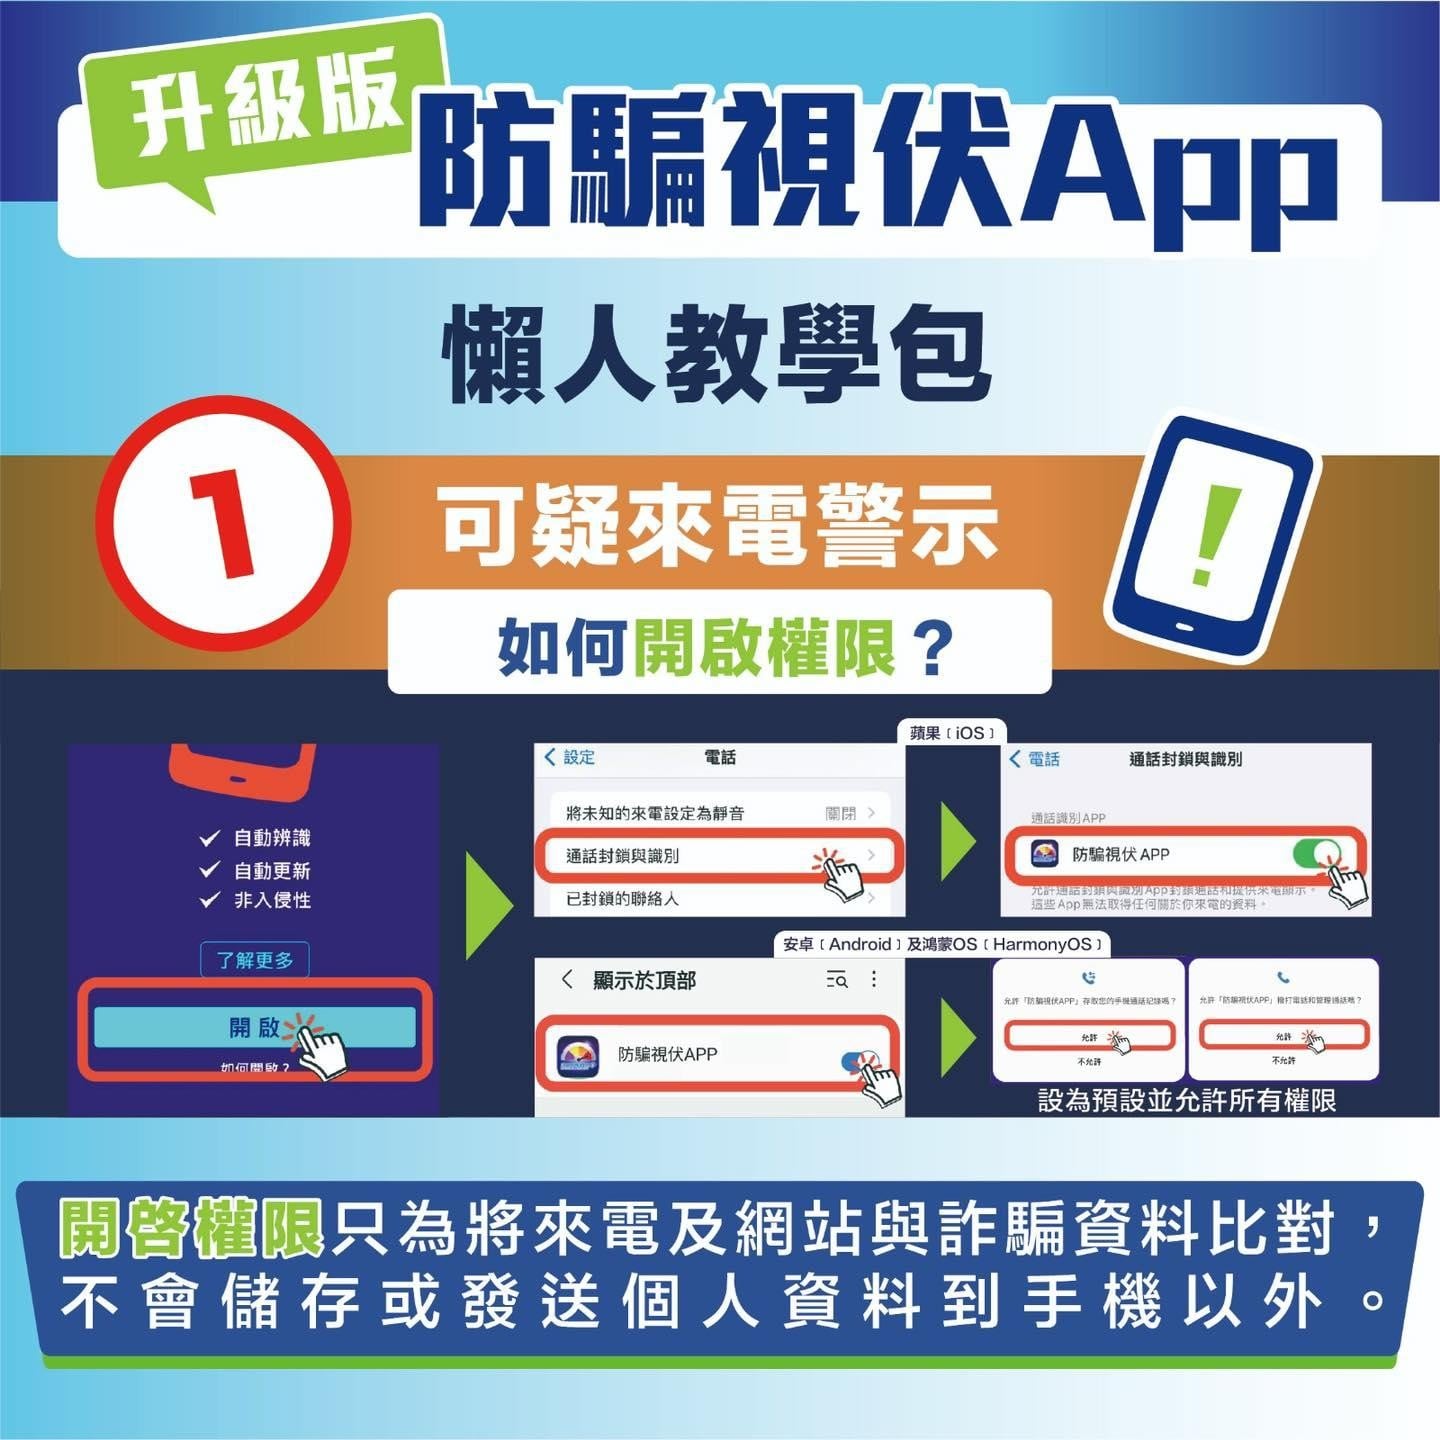
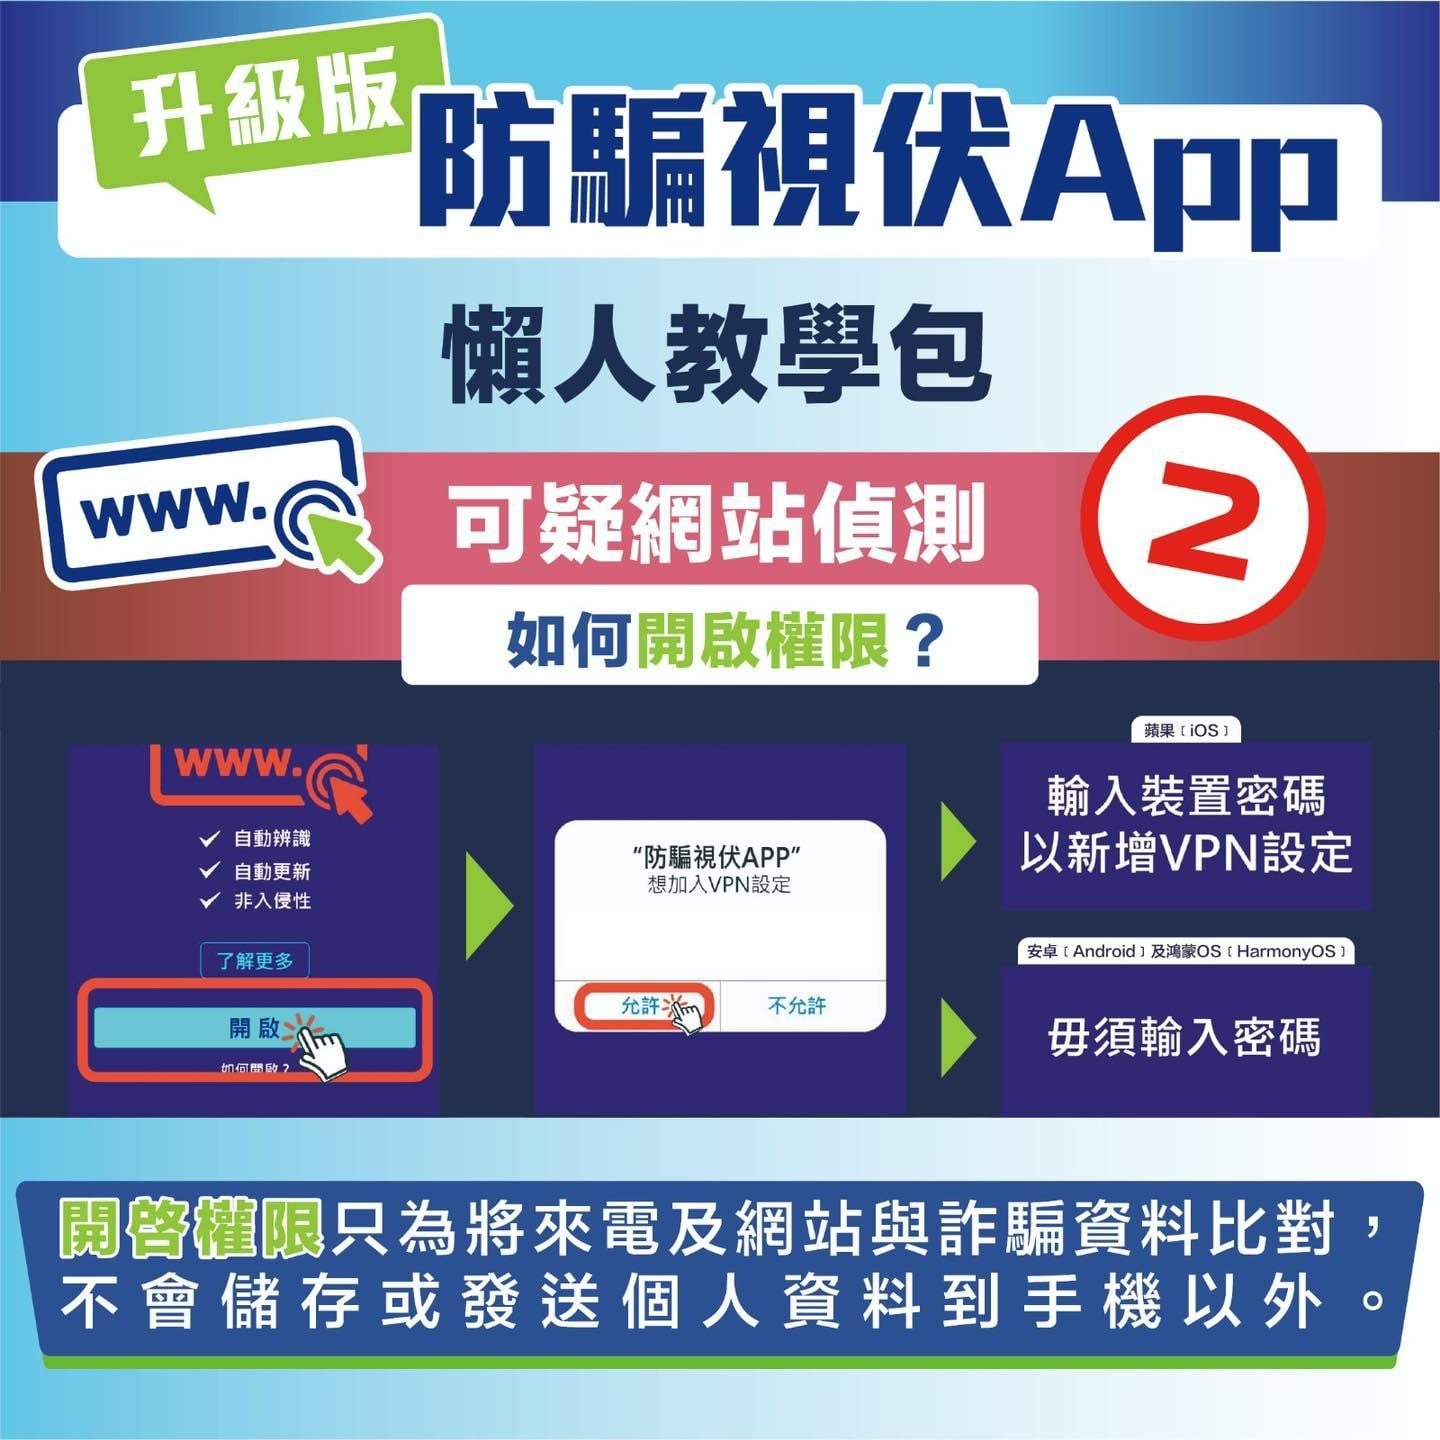
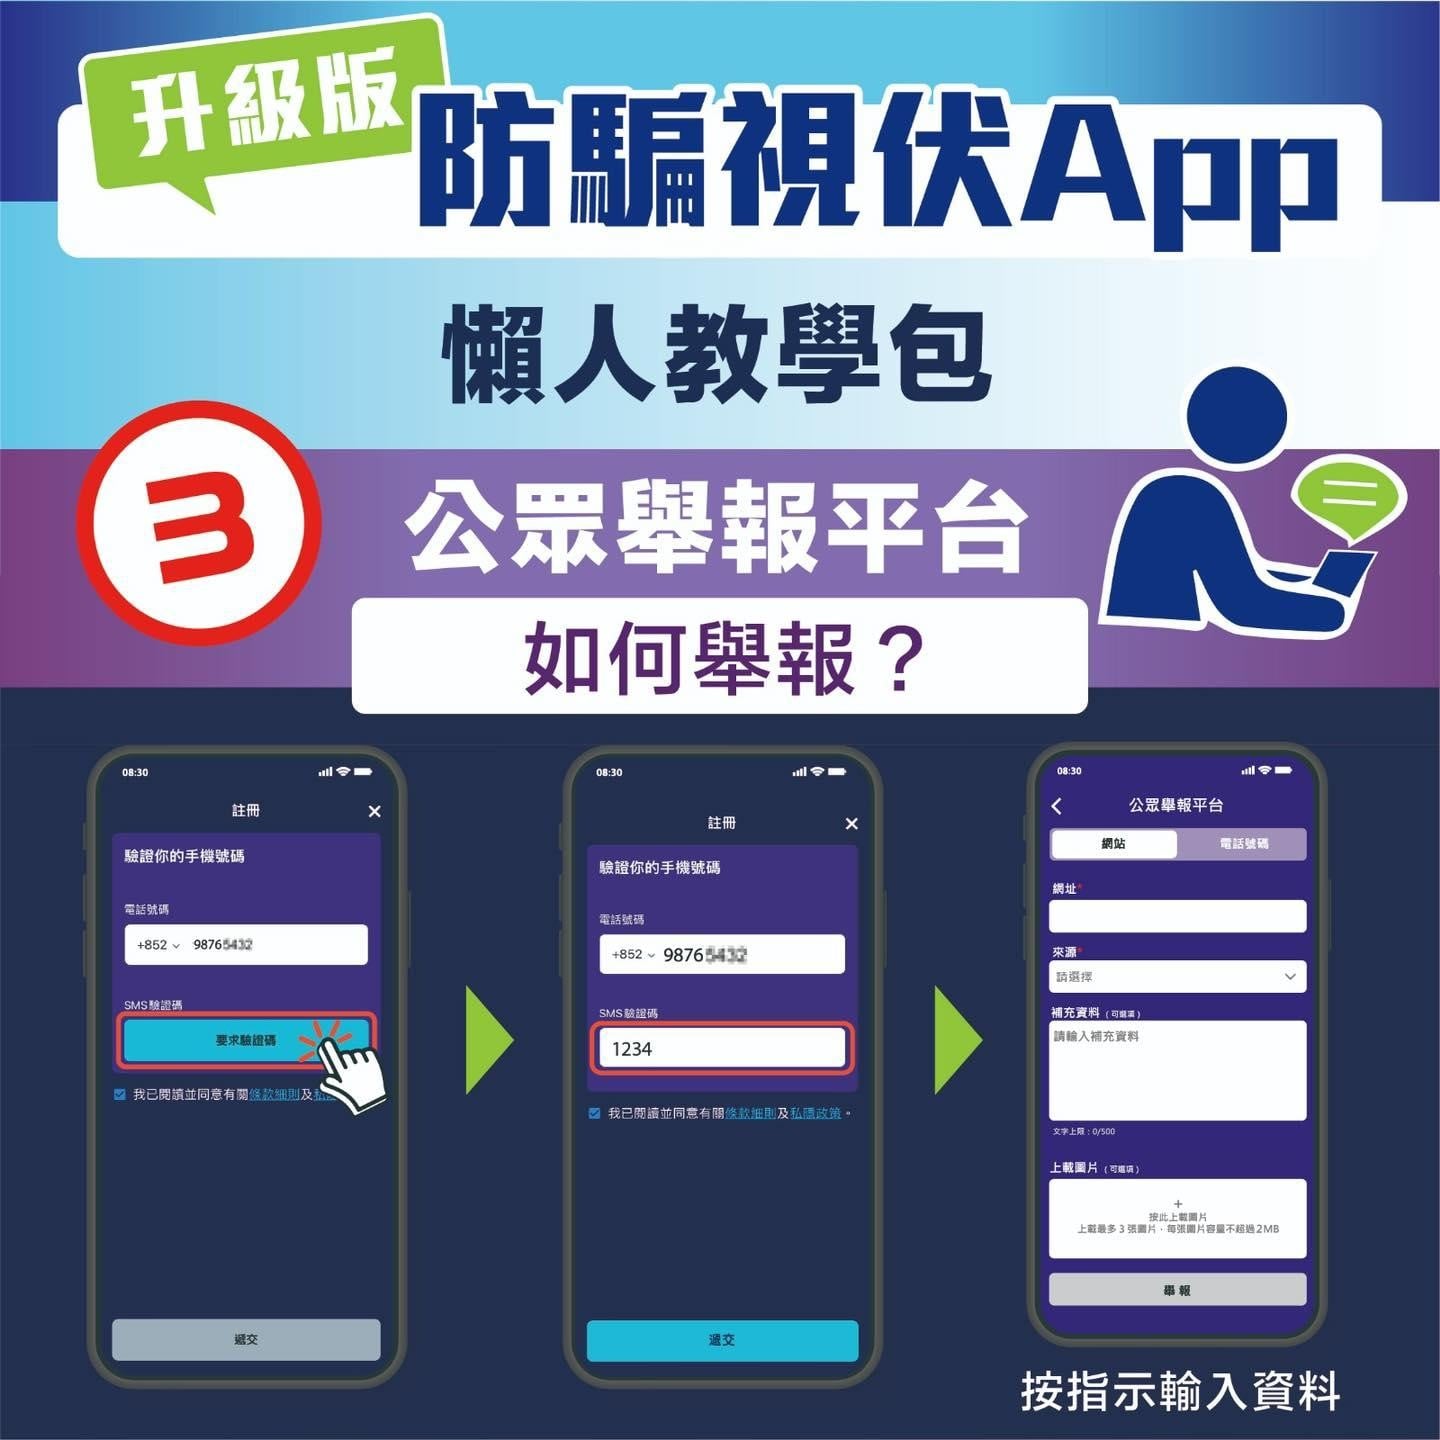
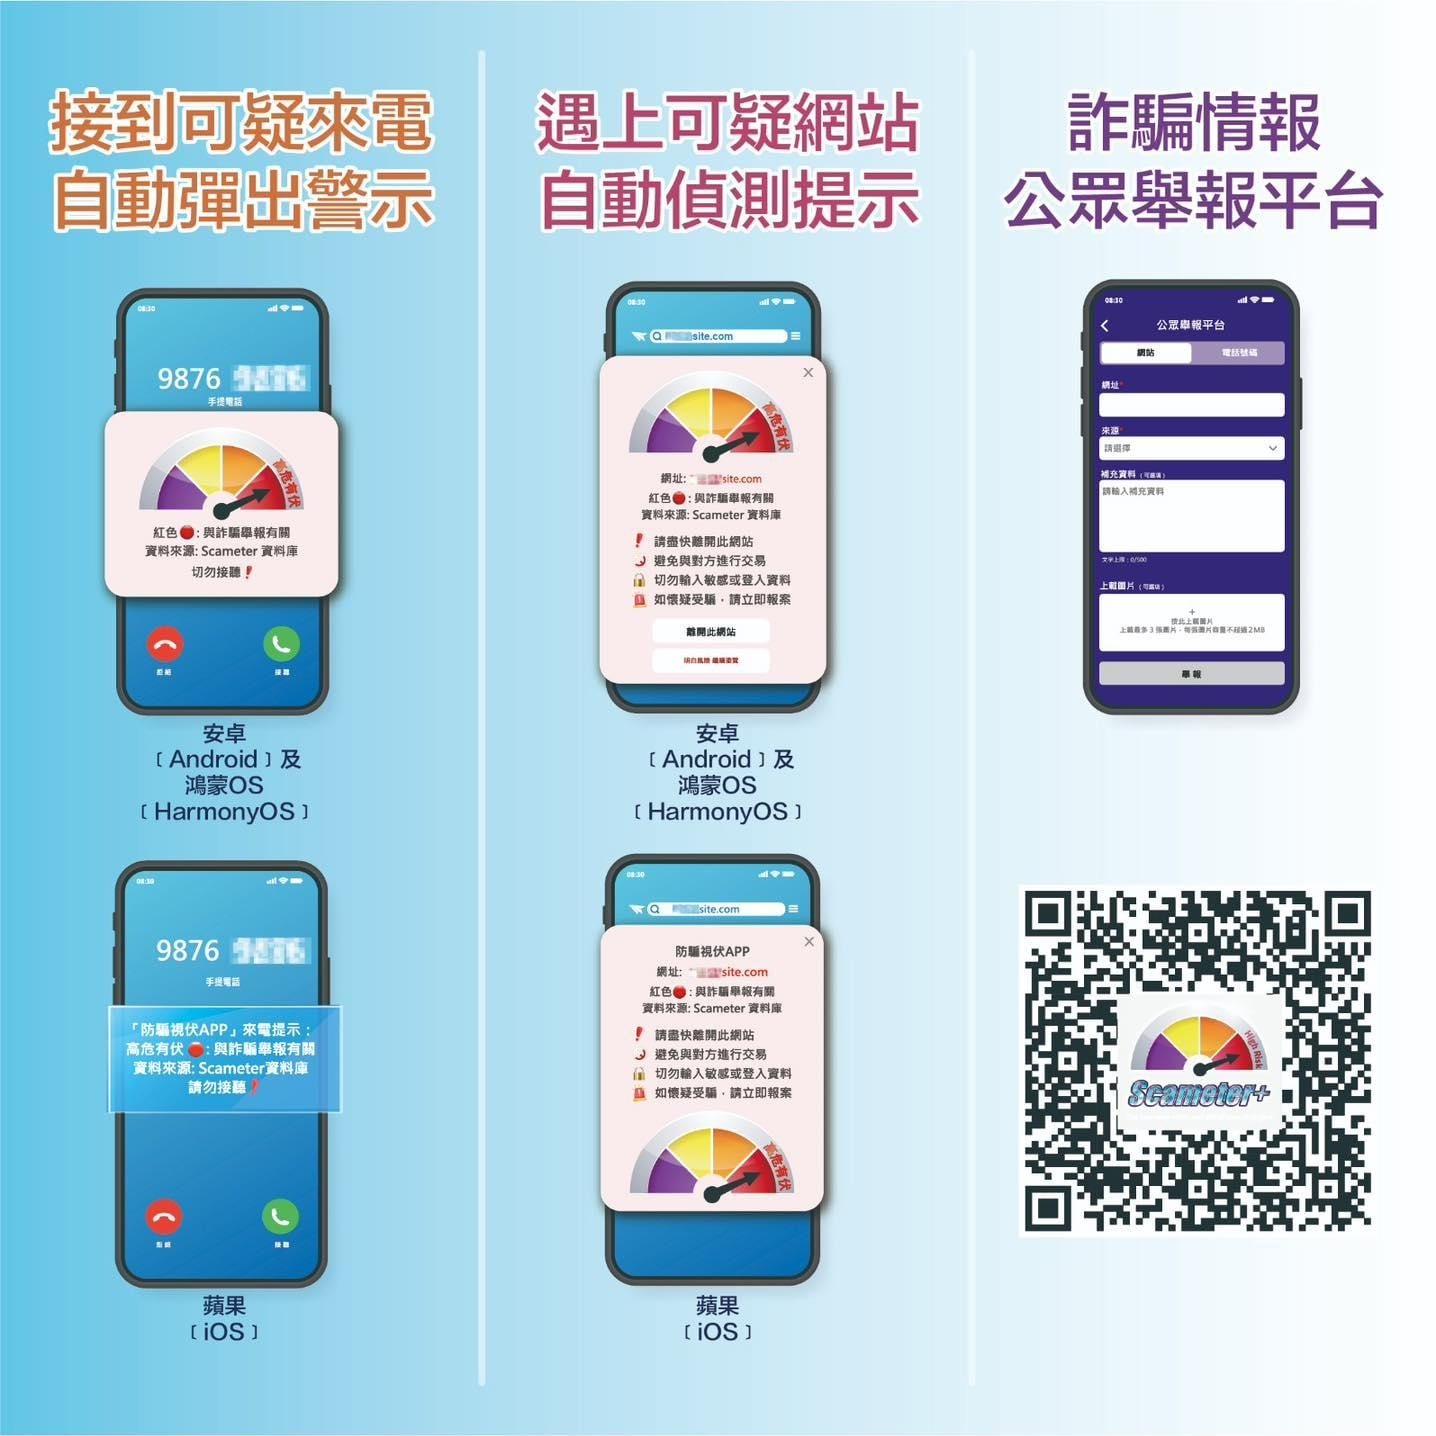
第四,可善用防詐工具或安全防護軟體,查證可疑訊息與連結、封鎖詐騙網頁與惡意網址。TrendLife強調,消費者應提高防騙意識,切勿因收到緊急更新通知而貿然點擊不明連結;真正需要更新PHP的是網站業者,任何要求使用者透過陌生連結「更新漏洞」或「重新登入」的通知,都應先從官方管道查證,避免落入詐騙陷阱。