

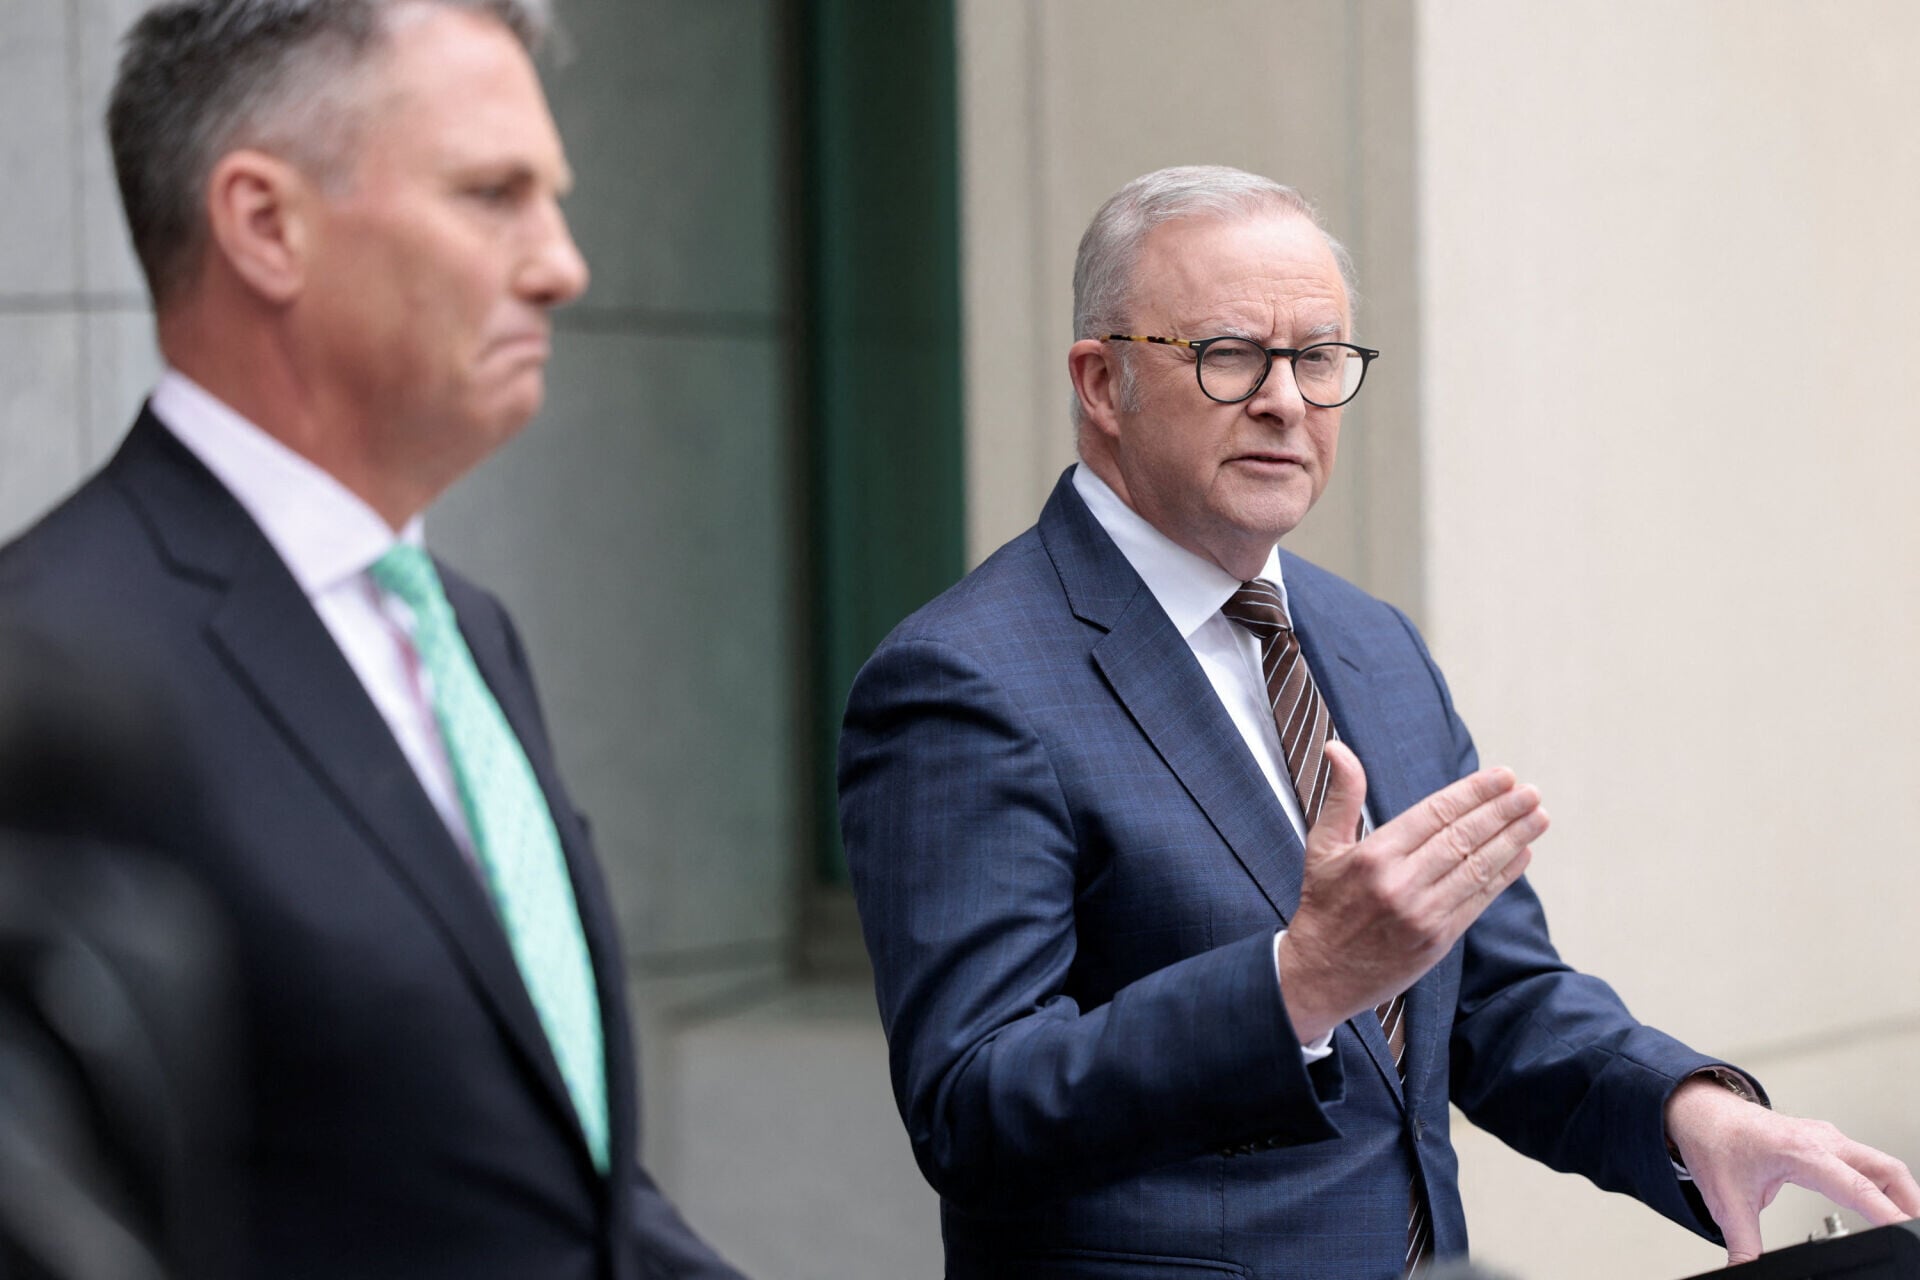
澳洲總理阿爾巴內塞出席記者會公布有關人工智能的監管計劃。(路透社)

澳洲在早前因應政府的醫療系統等遭遇網絡攻擊,而OpenAI延誤數月才公開,政府在調查後提出18點建議,並計劃成立一個新的人工智能(AI)安全監管機構,以強制有關AI公司需要及早公布遭遇網絡襲擊。
在今年9月,OpenAI表示一個失控的「代理」入侵澳洲政府的醫療系統及其他的網站,然而卻在多個月後才通知澳洲政府,總理的阿爾巴內塞(Anthony Albanese)批評有關行為不可接受。而澳洲針對有關事件而作出的快速調查,在事件後提出18點的建議,包括為AI企業制定新的安全準則,強制企業公布網絡攻擊事件。阿爾巴內塞指,AI帶來機遇,但同時澳洲需要為這種發展迅速的新技術所帶來的「新風險」做好準備,他指:「法律需要走在時代前端;在某些情況下,也必須確保能夠跟上這個瞬息萬變的世界。」
根據建議中設立「未能預防」的罪行,AI公司開發「從事有害行為的AI模型」,且「未能採取合理措施來防止傷害」,有關公司及其相關人士將可能承擔刑事責任。調查報告也建議,針對入侵事件建立「強制性、有時限的AI安全報告機制」。