

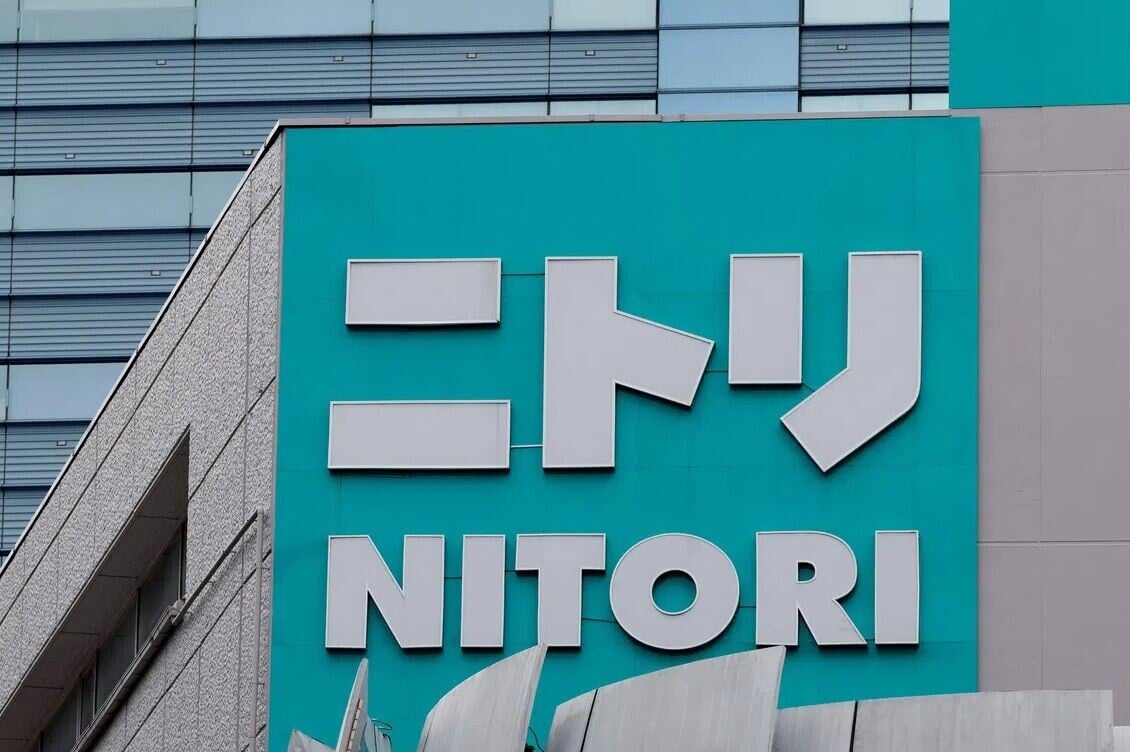
日本連鎖家品店Nitori。(資料圖片)

日本企業近期接連遭到網絡攻擊,連鎖家品店(Nitori)宣布,伺服器遭到非法存取,最多可能有3,762萬筆會員個人資料外洩,包括姓名、住址及電郵等。另外,短期打工仲介平台Sharefull據報約750萬名使用者的個資可能外洩,涉及銀行帳戶等資料。
朝日電視台、日本放送協會(NHK)等報道,Nitori Holdings表示,本月6日確認伺服器遭到非法存取,最多可能約3,762萬筆會員及網購使用者的個資外洩。由於系統並未保存信用卡資料,因此不在此次可能外洩的範圍內。
此外,提供短期打工仲介服務的Sharefull表示,本月4日深夜發現管理系統遭非法存取,隨即封鎖入侵途徑,但最多仍可能有約750萬名使用者的帳號資料外洩,涉及姓名、電話號碼、電郵地址,也包括臉部照片、銀行帳戶、緊急聯絡人及在留資格等敏感資訊。
日本近期包括NTT DOCOMO、無印良品及GMO Internet集團等大型企業陸續爆出客戶資料外洩事件,凸顯企業個資保護面臨嚴峻挑戰。
根據全球資訊安全大廠趨勢科技(Trend Micro)調查,日本10月公布的網攻等資安事件達233宗,創下單月歷史新高。單是10月,涉及外洩的個資多達約1億8,500萬筆,較前1個月增加近1倍。
調查發現,黑客已開始利用能自主判斷並執行任務的AI助理程式(AI Agent)發動網攻,使企業面臨更加複雜的網絡安全威脅。
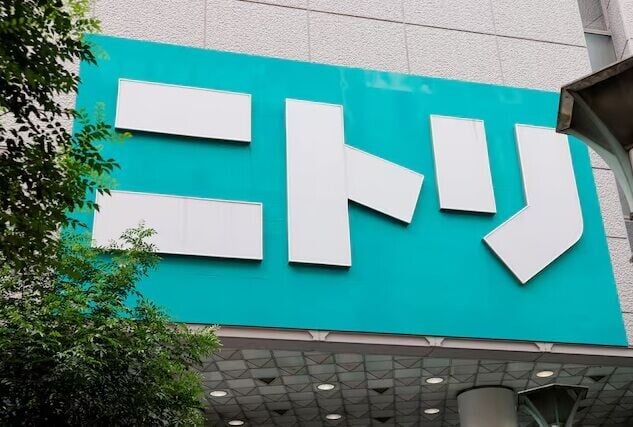
日本連鎖家品店Nitori。(資料圖片)
隨著企業遭黑客入侵事件頻繁發生,網絡安全檢測需求也快速增加。靜岡縣濱松市一家提供系統弱點掃描服務的IT企業表示,10月以來諮詢宗數暴增至過去的約10倍。檢測結果分為A到E共5個等級,但幾乎沒有企業的資安防護能獲得A級評價,部分企業被發現超過100個資安漏洞。
業者指出,現在中小企業更易成為攻擊目標。有些中小企業承接大型企業的外判業務,黑客可能先攻擊這些中小企業,再藉此竊取大型企業的資訊。
黑客可能不會直接攻擊防護較完善的大型企業,而是先鎖定資金或人力不足、資訊安全防護相對薄弱的中小企業,再利用它們作為入侵大型企業的跳板。
專家警告,AI讓網攻變得更易,企業除了強化防護措施,也應定期檢測系統漏洞,避免成為下一受害者。