

網絡安全事故按年升7%,議員稱協調中心或須調撥更多人手支援業界。(資料圖片)

香港網絡安全事故協調中心今年首10個月處理的事故。選委界立法會議員吳傑莊在港台節目表示,生產力促進局轄下接近900名員工中,僅有25名網絡安全專家,其中一半駐守網絡安全事故協調中心,協助企業堵塞網絡安全漏洞,防止黑客入侵。他認為,可能要調撥更多人手,支援業界提高網絡安全意識,否則會令市民受騙機會增加。
外界質疑《私隱條例》如「無牙老虎」
吳傑莊指出,網絡安全系統日新月異,系統一直更新之餘,黑客亦會有新的技術。對中型企業來說,不會投放很多成本在網絡安全,常將「守尾門」的網絡安全置放在較次位置,不少系統已使用8至10年,容易造成資料外洩。外界質疑目前的個人資料私隱條例有如「無牙老虎」,沒有懲罰過任何人士,他認為如果網絡安全事故涉及某個客戶數量,就要在指定時間通報,同時要有罰則,令企業投放更多成本在網絡安全,政府方面則可提供技術及金錢支援,減少事故發生。
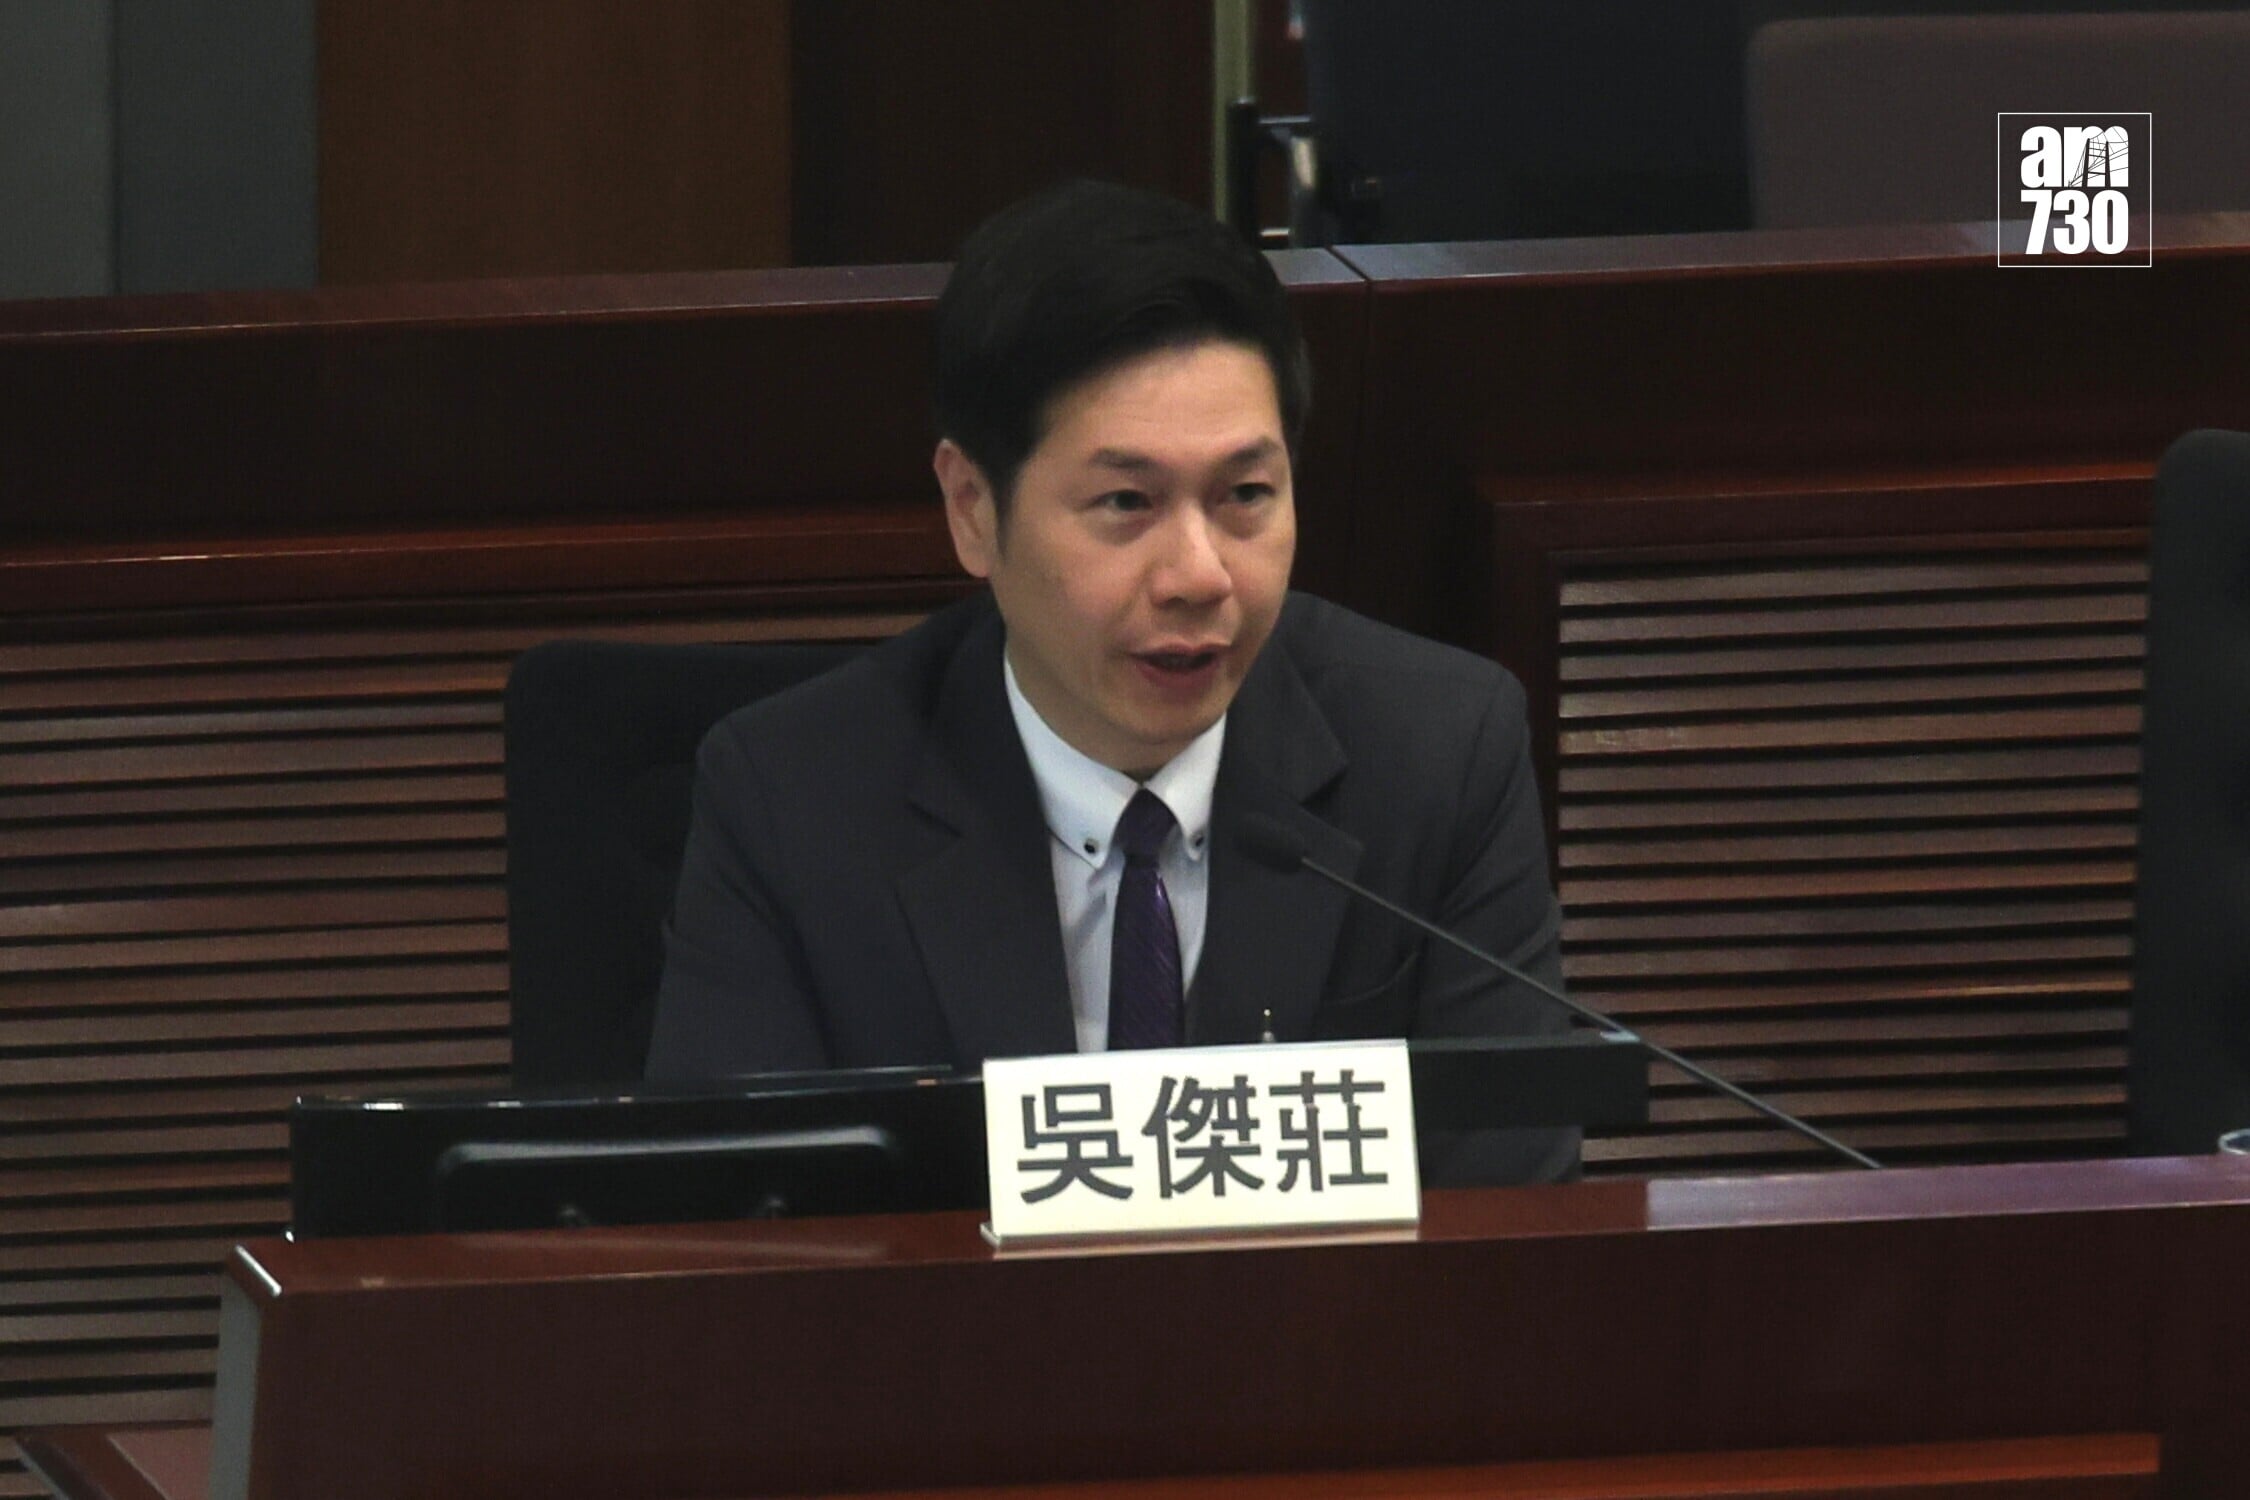
吳傑莊認為如果網絡安全事故涉及某個客戶數量,就要在指定時間通報,同時要有罰則。(資料圖片)
網絡安全跟不上AI發展
工業界議員黃永威在同一節目說,香港網絡安全事故協調中心在處理的萬餘宗事故中,逾57%屬於釣魚式攻擊,或與網絡安全跟不上AI發展速度有關,隨着AI技術普及,黑客尋找漏洞的時間大幅縮短,導致網絡安全風險暴露在危險當中。要防止企業資料外洩,需要採取「零信任」的管治方法,包括定期更新網絡安全系統及密碼,而個人私隱資料絕對不能外判,架構設計須確保敏感資料由內部掌控,並建立實時監控機制,定期檢視漏洞並尋求專家修補。他又認為事故需時調查,如太早公布,反而可能令市民恐慌,所以法例設計需在調查時限與公眾知情權之間取得平衡。