

暗網生態對本地企業的啟示:從數據外洩到勒索

當企業發生資料外洩事故時,許多管理層以為只要修補了漏洞,事件便告一段落。然而,在隱蔽的網絡底層——暗網(Dark Web)中,這些外洩的數據往往才剛剛開始它們的「旅程」。了解暗網生態,對於企業防範後續的網絡攻擊至關重要。
暗網的三大生態結構
要理解暗網帶來的威脅,我們可將其結構簡單分為三個核心部分:交易平台、資料市場與勒索談判區。
暗網的「交易平台」就如同地下的黑市市集,黑客在這裡兜售各類非法的「攻擊工具」,例如已被包裝成服務的勒索軟件。而在「資料市場」中,最常見的商品便是從各大企業竊取而來的帳戶憑證與客戶資料。最後,當黑客成功入侵並鎖死目標系統後,便會在「勒索談判區」與受害者進行議價及發布要脅。
資料的「二次利用」與連鎖效應
在暗網生態中,資料的危險之處在於其「二次利用」的價值。當一間企業的客戶資料或員工登入憑證外洩並在暗網流傳時,其他犯罪集團便會購買這些數據,用作下一波攻擊的「彈藥」。
這意味著,一宗看似單一的外洩事故,往往會演變成多宗後續攻擊。例如,黑客可利用外洩的員工密碼輕易登入企業系統發動勒索攻擊;又或利用外洩的客戶資料,發送極具針對性的釣魚電郵。若果企業與第三方供應商之間共用系統,外洩的憑證更可能成為入侵供應鏈的跳板。
管理層必須正視的長遠風險
對企業管理層而言,最大的啟示是:資料外洩的風險絕不局限於當下的罰款或停機損失,更在於暗網生態所衍生的長遠威脅。一旦企業的內部憑證在暗網流通,等同於大門的鑰匙落入無數黑客手中。
因此,企業必須採取主動防禦策略,包括實施多重身分驗證(MFA)以降低密碼外洩帶來的直接風險,並持續監察自身的系統健康狀況。了解暗網的運作邏輯,才能真正意識到保護資料安全的急切性,防患於未然。
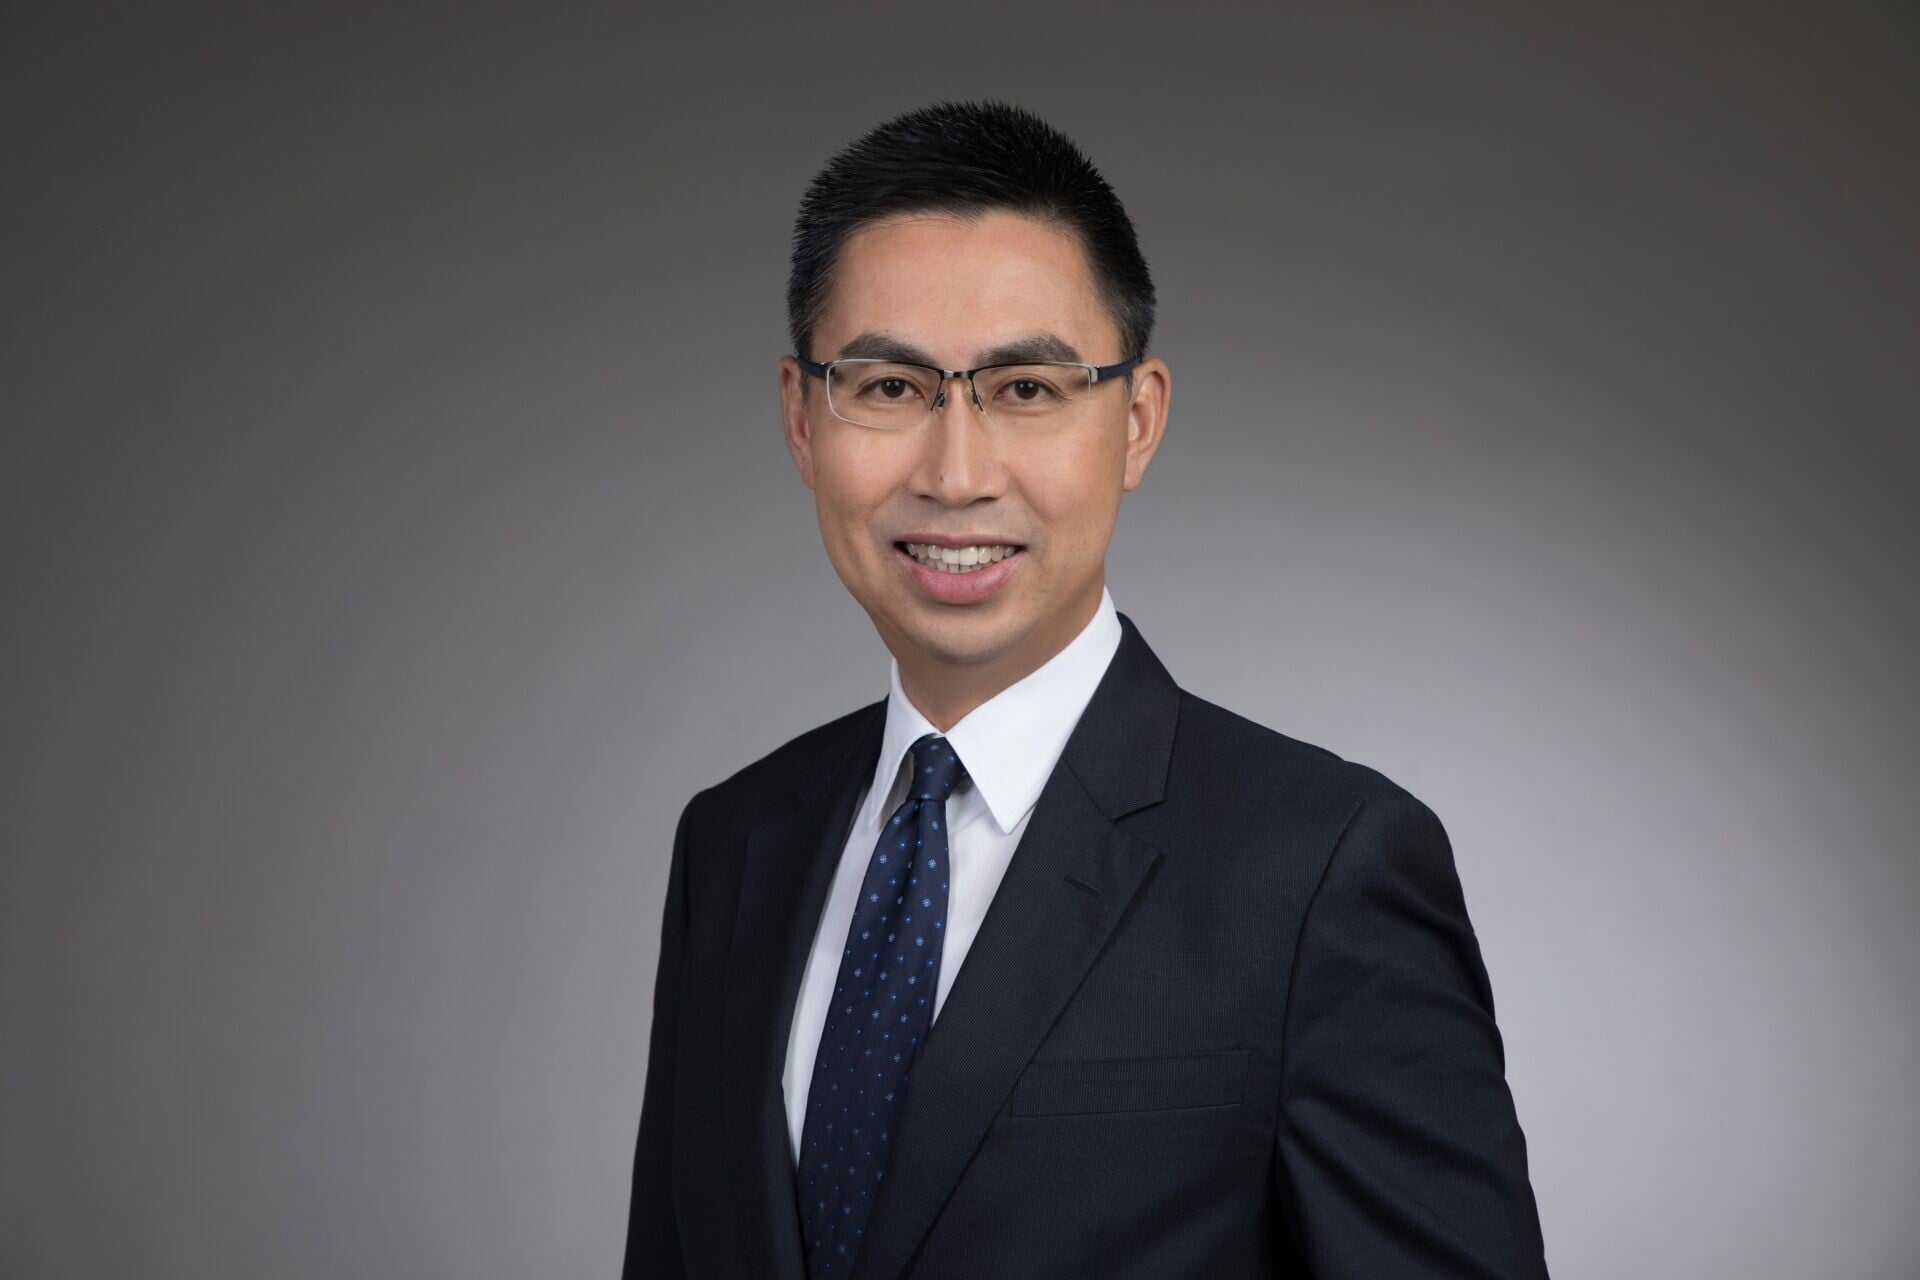
香港互聯網註冊管理有限公司行政總裁 黃家偉工程師, MH
(資訊)