

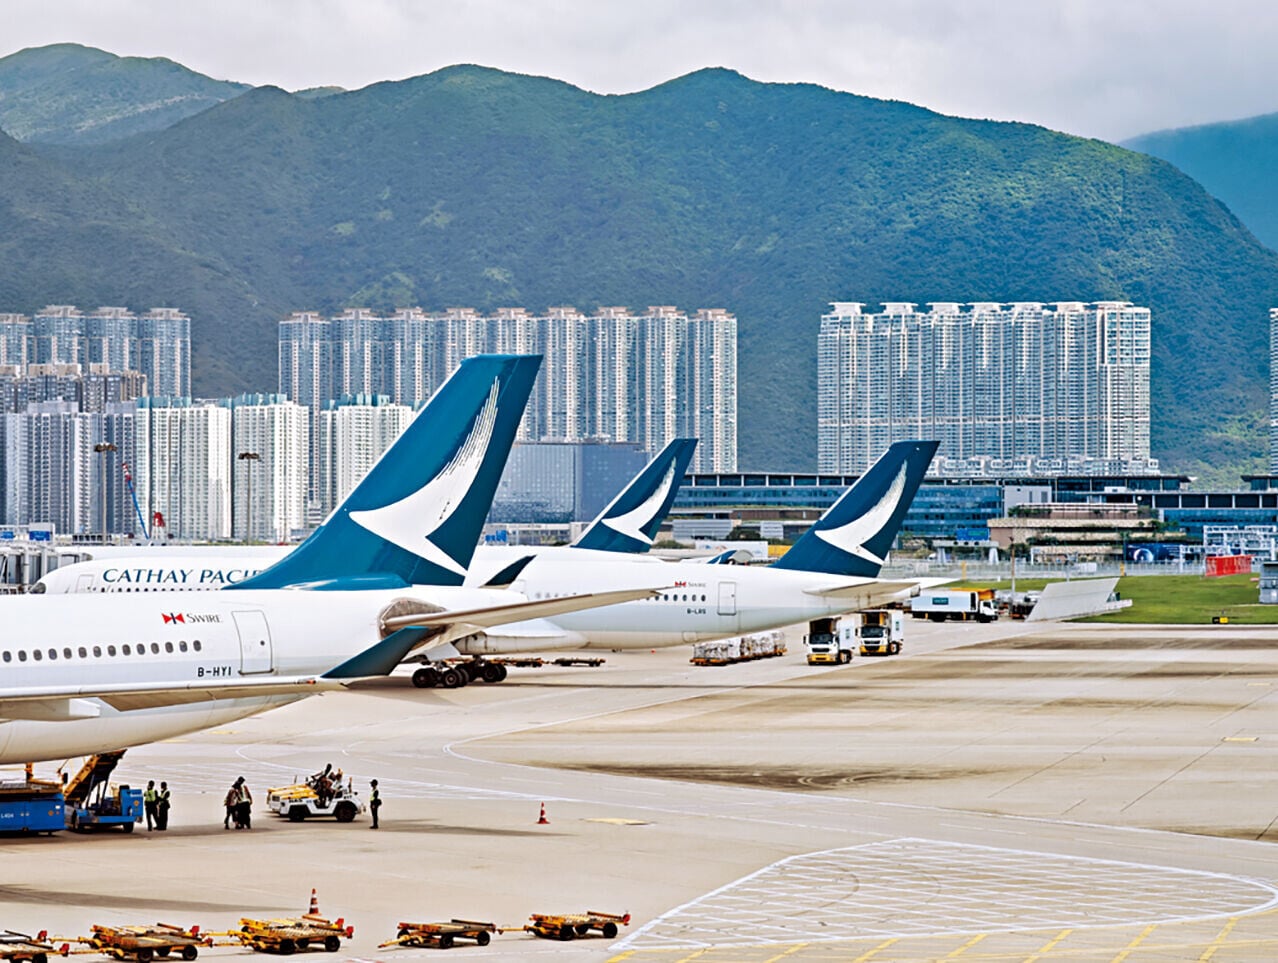
國泰航空表示,接獲第三方供應商Amadeus的通報,發現有未獲授權人士使用系統帳戶的登入憑證。(資料圖片/中通社)

國泰航空表示,在周三(28日)接獲第三方供應商Amadeus的通報,其後Amadeus在周四(29)提供的進一步詳情,發現有未獲授權人士使用系統帳戶的登入憑證,擅自存取其系統內的旅遊訂位資料,當中包括與國泰航空相關的訂位紀錄。國泰強調,事件對國泰航空的系統及營運並無影響,並已就事件通知有關當局。
系統遭入侵三年 小部份個案涉及個人資料
國泰指,Amadeus公司系統於2023年8月至今年9月期間遭未獲授權人士登入,存取約53,000宗預訂資料,主要涉及預訂參考編號、乘客姓名及航班資料。其中小部份個案涉及額外的個人資料或遭存取,包括但不限於聯絡電郵、電話、旅遊證件資料、飛行常客計劃號碼等。然而,未有證據顯示有財務或付款相關資料被不當存取。
國泰表示,正就事件展開調查並分析Amadeus提供的數據及資料,待確立相關詳情後,將個別聯絡受影響顧客。
國泰指,Amadeus確認已採取應對行動,包括重設密碼,並已加強其系統的監察及偵測能力,目前Amadeus並未發現證據顯示受影響資料遭不當使用。
Amadeus服務全球數以百計的航空公司,包括國泰航空,為其提供核心訂位系統與相關軟件。
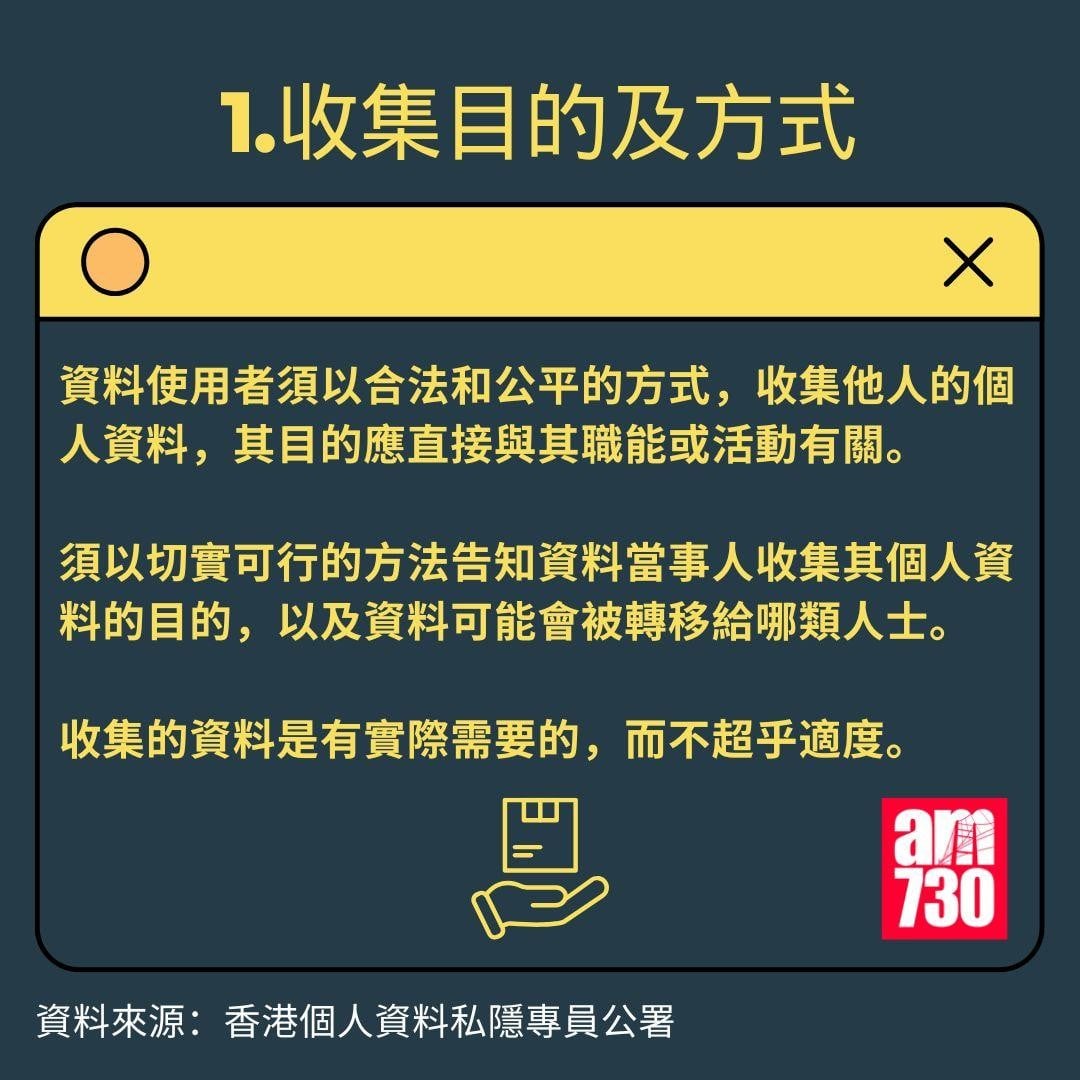
立法會議員吳傑莊指今次是非常嚴重的網絡安全事件,他呼籲國泰航空就整個網絡安全系統(包括所有第三方合作夥伴的數據對接流程)進行徹底的保安審核,堵塞安全漏洞。另外,國泰應迅速聯絡所有受影響的客戶,清晰交代其個人資料是否被外洩、外洩了哪些內容,並提供具體的應對指引與支援。吳傑莊續指單靠事後補救是遠遠不足夠,企業不能再採取「被動挨打」的態度,必須建立主動監測、威脅情報共享及即時防禦的機制,將安全防線前移。同時,他建議透過立法或行業監管,推動「企業洩露賠償機制」,讓企業為其未能妥善保護客戶數據的失職行為,承擔相應的法律與經濟風險。