

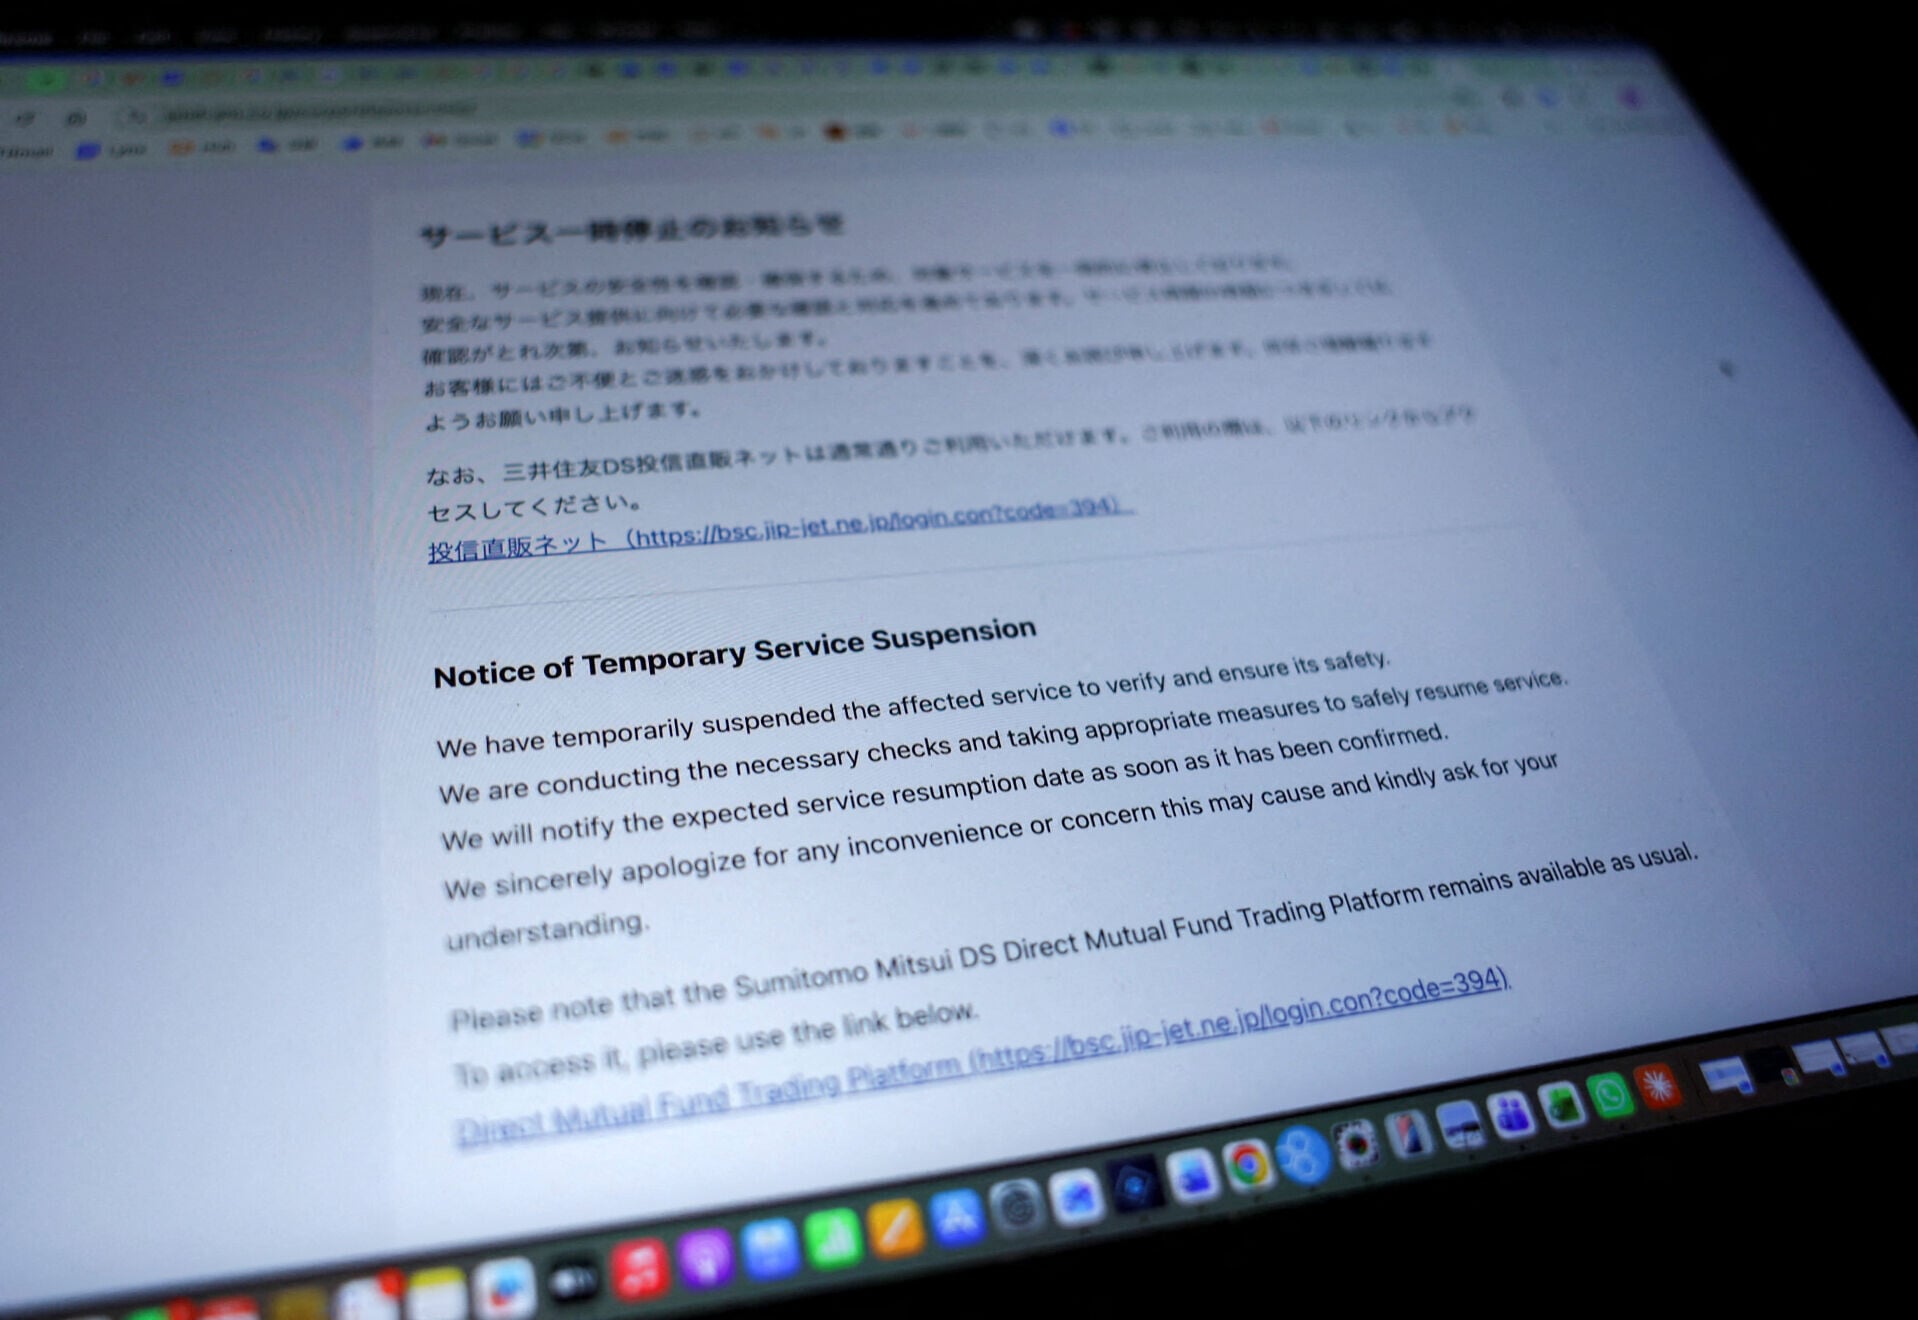
在全球約70%網站廣泛應用的程式語言「PHP」近日爆出兩項嚴重網絡安全漏洞,據報黑客已開始鎖定漏洞發動攻擊,歐洲及亞洲多國政府網站已採取預防性下線措施以防黑客入侵,PHP開發團隊周三(21日)釋出修補程式,強烈呼籲用戶立即更新。(路透社)

在全球約70%網站廣泛應用的程式語言「PHP」近日爆出兩項嚴重網絡安全漏洞,據報黑客已開始鎖定漏洞發動攻擊,歐洲及亞洲多國政府網站已採取預防性下線措施以防黑客入侵,PHP開發團隊周三(21日)釋出修補程式,強烈呼籲用戶立即更新。
全球約70%網站廣泛應用
今次揭露的兩項漏洞被統稱為「PHP2Shell」,編號分別為CVE-2026-109618及CVE-2026-109619,涉及記憶體處理及內部狀態管理,在CVSS v4.0嚴重性等級中被評為9.2級(滿分 10)。攻擊者可在未經身分驗證的情況下,於遠端執行任意惡意程式碼,控制受影響的伺服器、竊取敏感資料或植入惡意軟件。
網絡技術追蹤機構W3Techs統計,PHP用於69.3%已知伺服器端程式語言的網站,包括WordPress、Joomla、Drupal等內容管理系統,以及電子商務平台Magento﹛影響範圍涵蓋政府服務、企業官網、網購平台及新聞網站等。
日本首相籲即時應對
PHP開發團隊表示,有關漏洞已經存在多年,到8月利用人工智能模型才發現問題,已經推出修補程式,呼籲用戶立即更新系統。有專家預料,黑客已利用漏洞展開攻擊。全球多國的網絡安全中心都呼籲盡快更新程式。法國、荷蘭和芬蘭等歐洲多國的政府網站緊急下線,美國白宮表示已知悉有關情況,正評估影響。日本首相高市早苗發文,以「極緊急請求」呼籲網站管理者確認系統是否使用PHP,並盡速安裝修補程式,必要時應暫時關閉網站服務
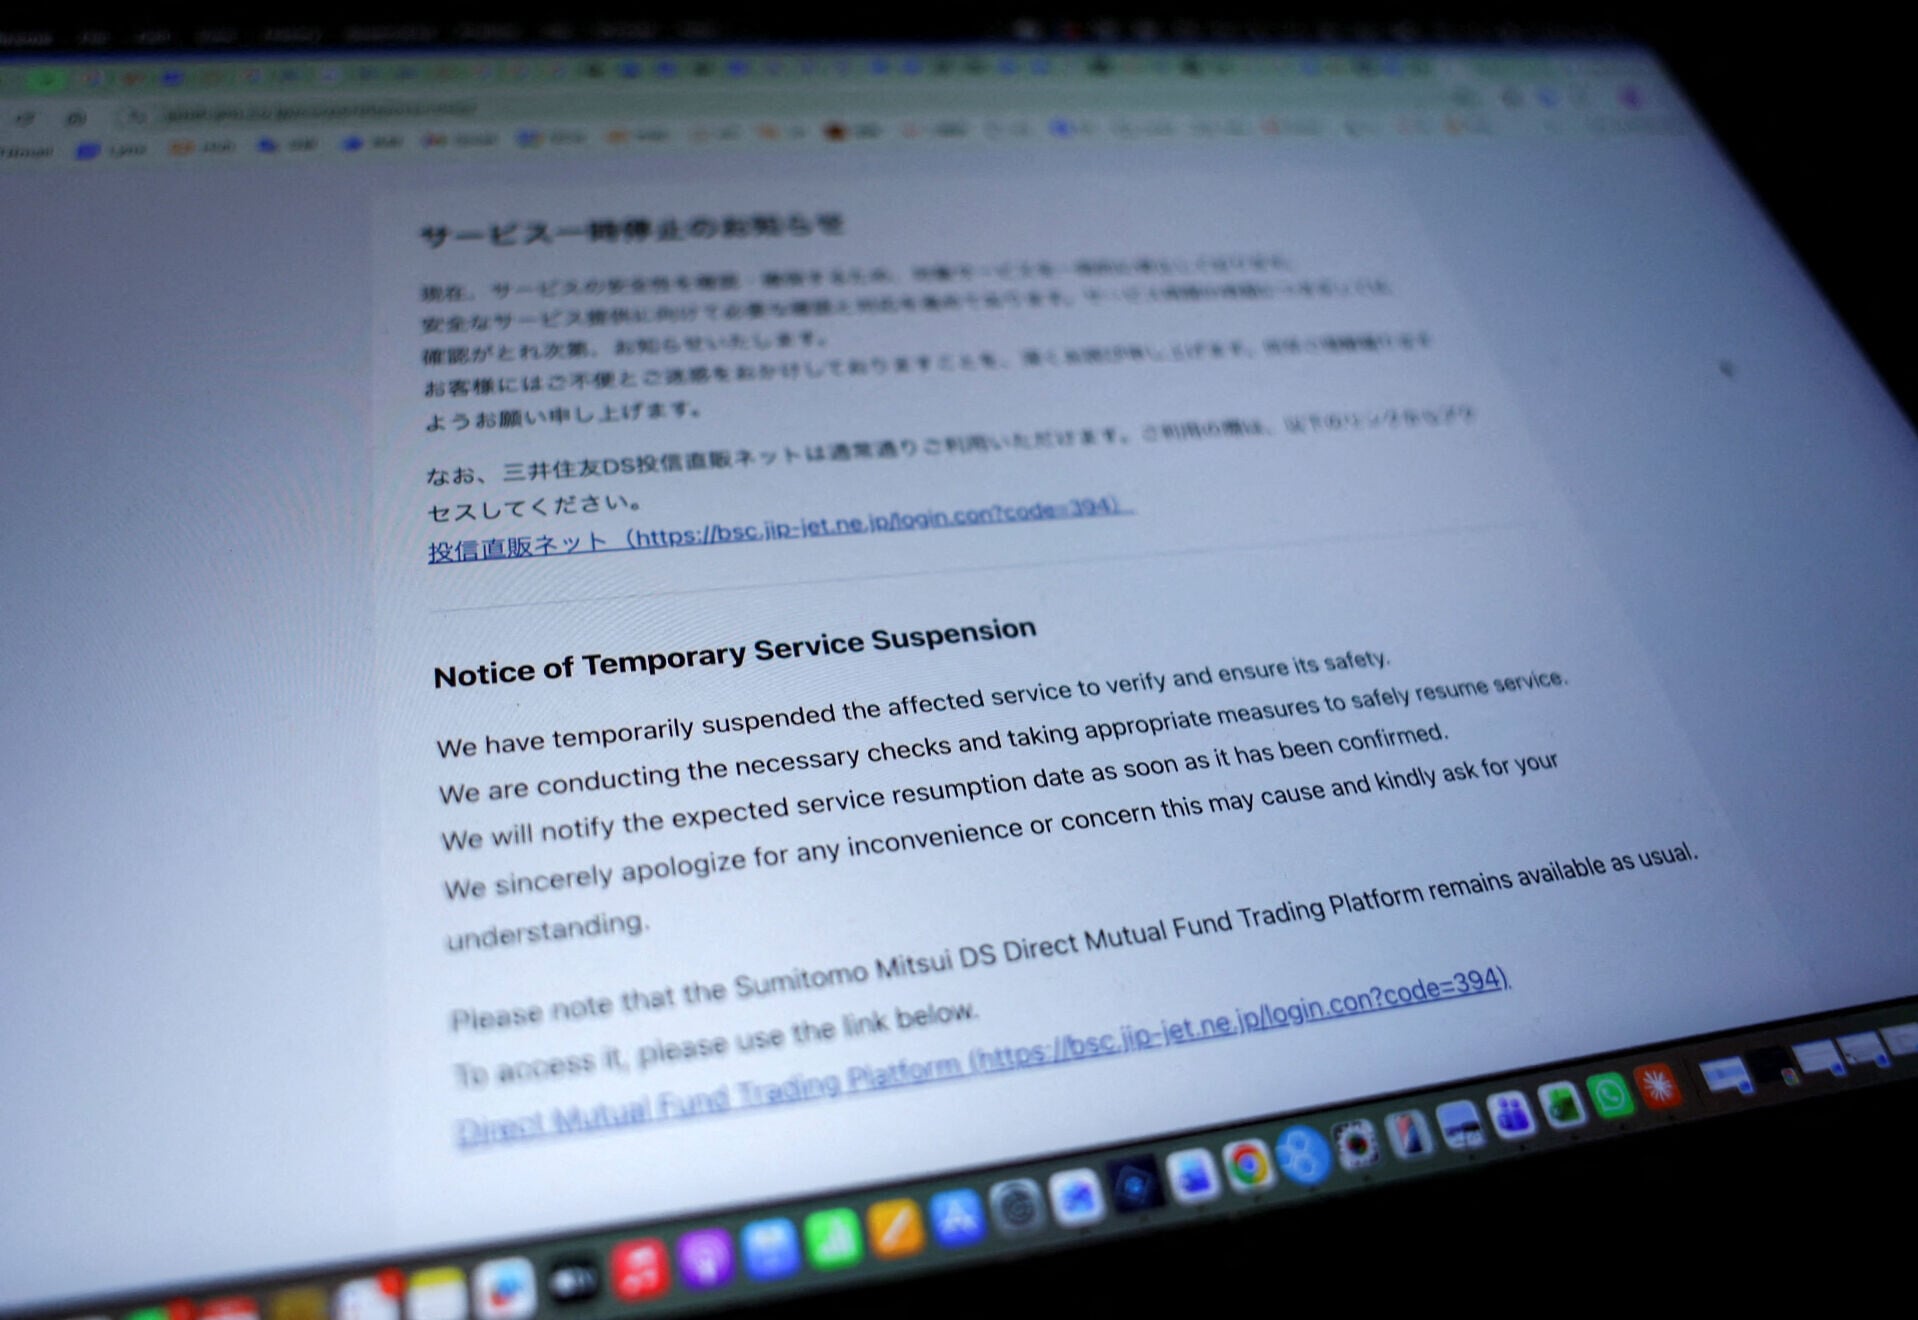
作為預防措施,部份私營網站亦採取預防措施,維基百科表示,為安全起見,已暫時關閉部份系統。有日本銀行已暫時停止網上銀行服務緊急維護。