

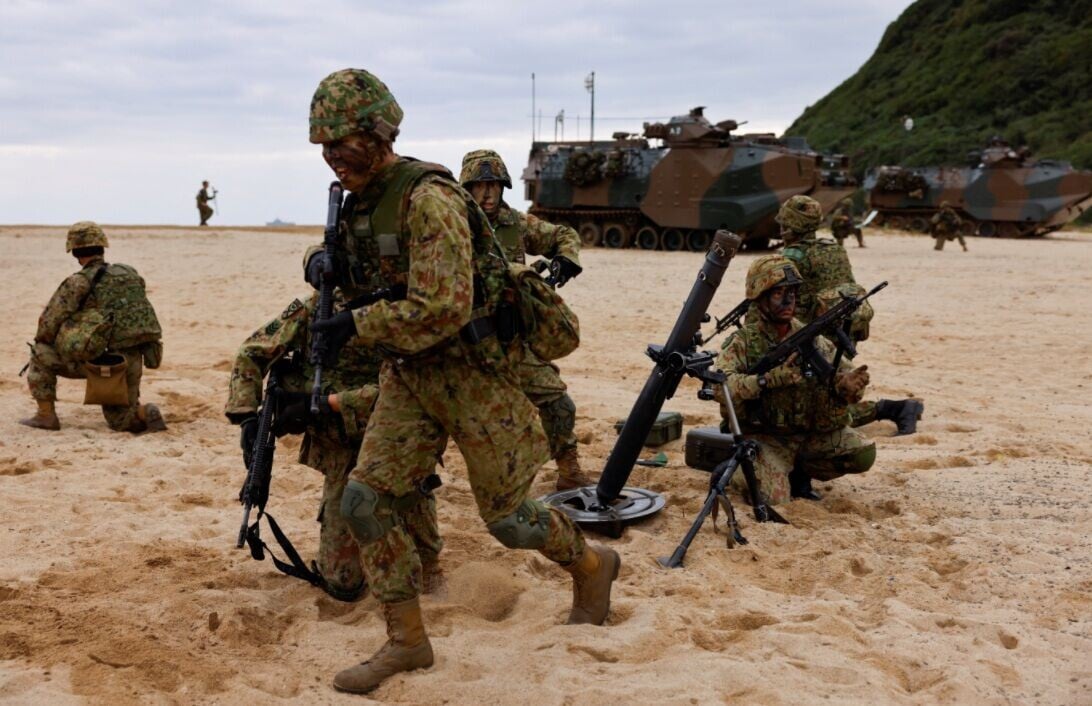
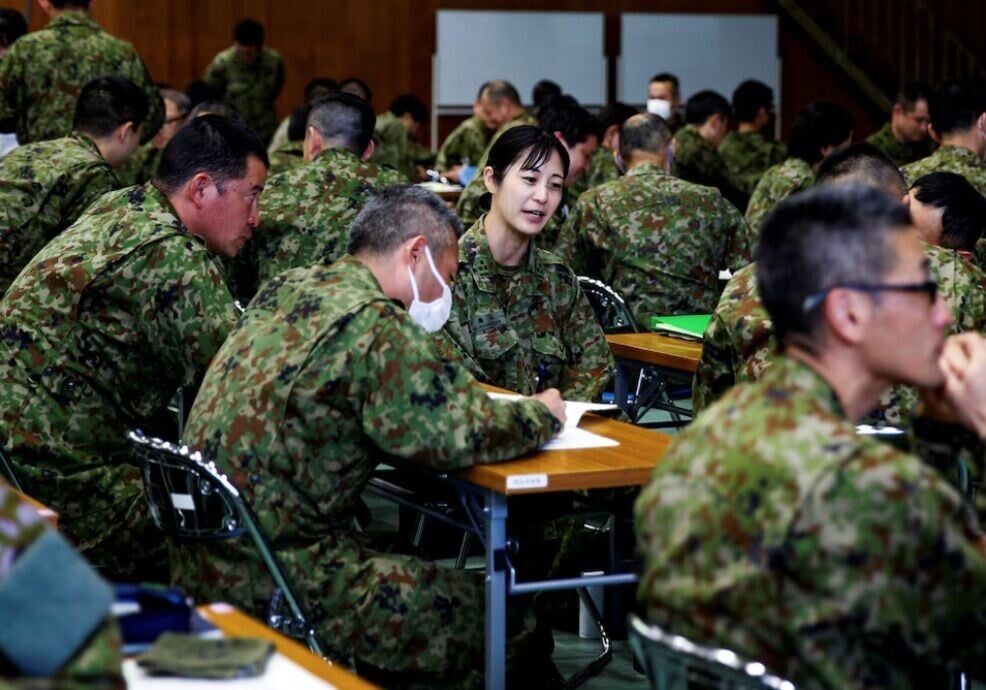
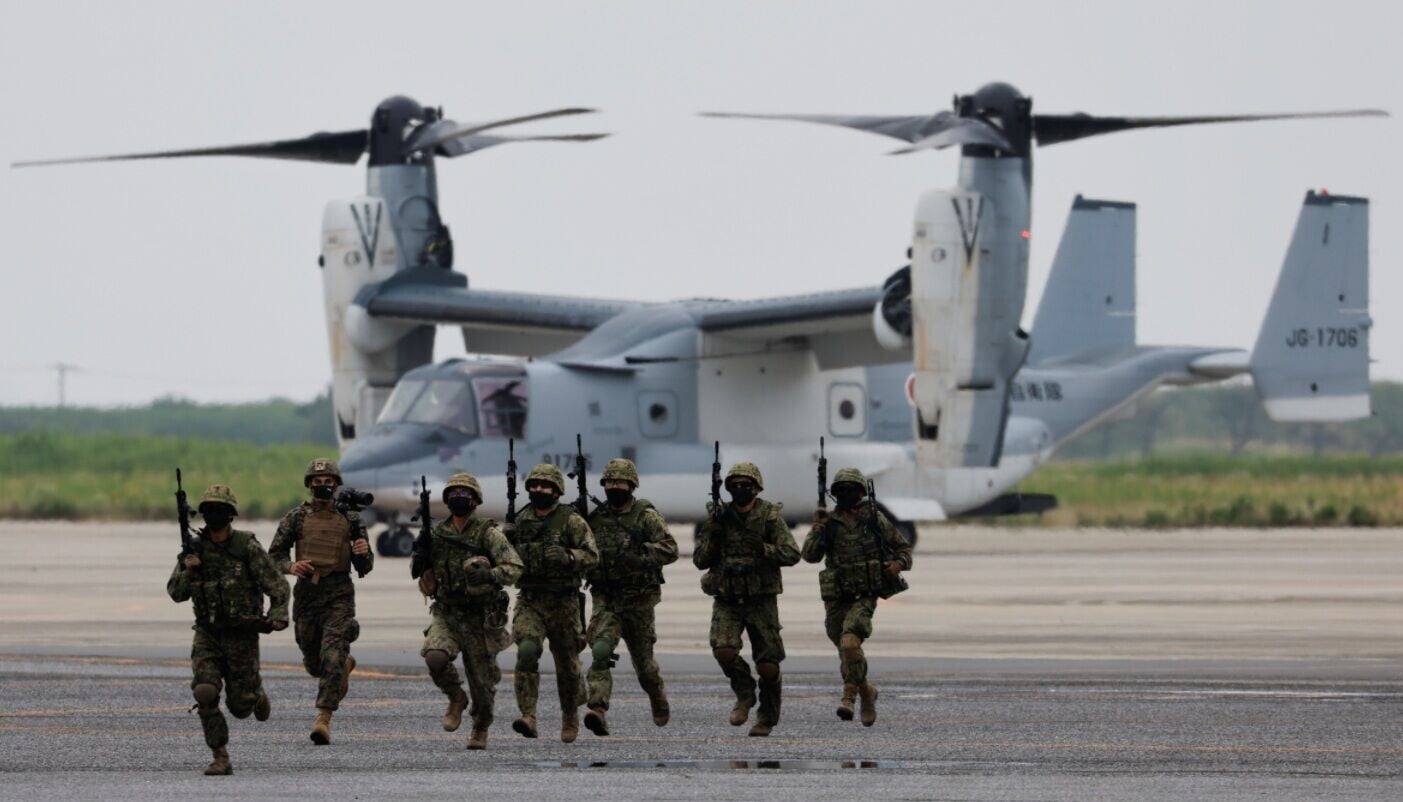
圖為日本陸上自衛隊一次演練。(資料圖片)

日經(Nikkei)調查發現,在外國市場流通販售的手機定位資料,竟包括首相官邸、國會、自衛隊等300多處日本設施,不僅能辨識個人身份,還可能洩漏自衛隊動向,恐成日本反情報的缺口。
日經亞洲(Nikkei Asia)報道,日經向資訊仲介公司購買今年在日本蒐集、總計約1個月份的定位資料,分析超過4,000萬個手機識別碼紀錄。分析發現,這些資料中的裝置不僅曾進出首相官邸及國會議事堂等政府大樓,國家情報局隸屬的內閣官房所在大樓、位於東京市谷的防衛省廳舍內部,也有定位紀錄。
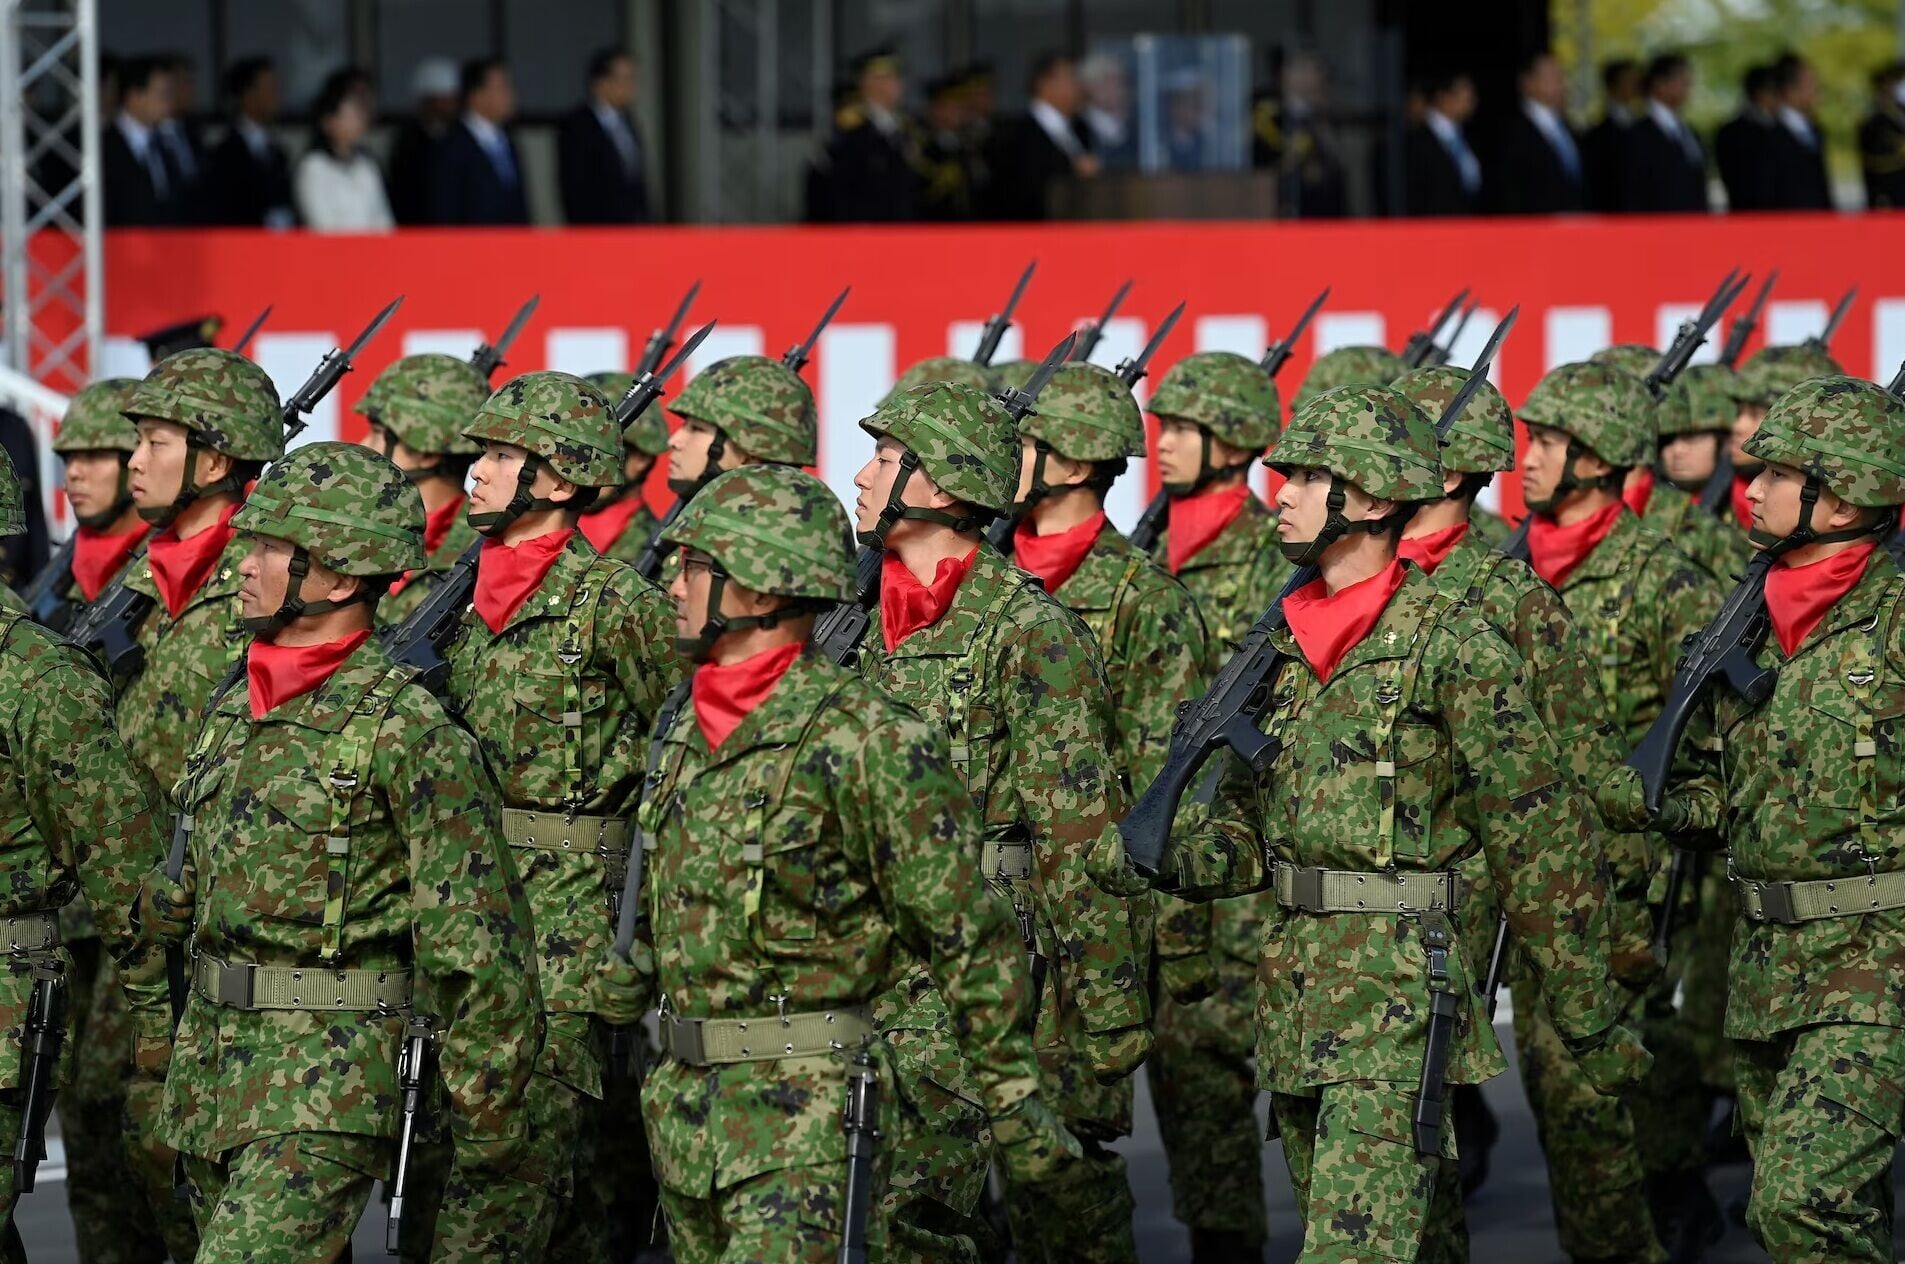
在防衛省和海陸空自衛隊超過300處設施中,均發現定位紀錄,種種個人行蹤累積起來,恐洩露整支部隊的行動模式,受影響設施涵蓋自衛隊駐屯地、基地及演習場。
這些外流的定位資料主要來手機App的GPS定位,一旦使用者在啟動App時允許存取位置,相關資料就可能傳送給供應商、其他業者,甚至被轉讓給第三方,成為海外資料仲介買賣的商品。
日經聯絡18間海外資料仲介公司,並在未簽署合約的情況下取得免費樣本資料集,發現每部智能手機都被賦予一組匿名識別碼,並與座標和時間戳記相互連結。這份涵蓋全日本單月動態的資料集,包含約400億筆紀錄。
無法單獨辨識特定個人的定位資料,在日本未必會被視為個資,但專攻匿名化技術的統計數理研究所教授南和宏(Kazuhiro Minami)指出,每個人的移動模式都具獨特特徵,「即使刪除姓名等細節,仍可能辨識出個人身份,要讓定位資料完全匿名化相當困難」。
日經分析樣本後發現,其中一名海上自衛隊軍官的行蹤持續被記錄。只要將這名軍官夜間經常停留的住所地址,與不動產登記資料、防衛省人事資訊進行比對,就會發現住戶與軍官同名同姓。資料顯示,這名軍官某天清晨6時24分在神奈川縣橫須賀的海上作戰中心附近移動,這裡是海上自衛隊的指揮中樞。
日本退役海將、笹川和平基金會高級研究員河上康博(Yasuhiro Kawakami)指出:「據稱美國和以色列對伊朗最高領袖發動的空襲,便是運用他平時移動模式的分析結果……放任定位資料被蒐集分析,一旦發生緊急事故,目標人物恐遭精準鎖定。」他分析:「在間諜活動中,找出接近對象的弱點並作為籌碼利用是基本戰術,定位資料恐被用於這種目的。」
日本政府專家小組今年1月將定位資料和基因組、金融資料列為敏感資料。然而政府計劃在明年1月召開的例行國會中提出《經濟安全保障推進法》修正案,僅針對基因組、醫療和金融等3大領域資料制訂保護規則,定位資訊未納入其中。
美軍中央司令部今年4月向國會匯報,對伊朗作戰期間,「接獲多份威脅報告,涉及敵方利用商業定位資料鎖定或監視戰區內的美軍人員」,美國各軍種已停用公務手機上的廣告識別碼,但國會議員警告私人手機仍是漏洞。
一名日本防衛省消息人士指出,自衛隊配發的手機功能有限,也規定不安裝非必要的App,但要限制隊員下班後在私人手機上使用App「相當困難」,並強調「我們將確保防衛省職員和自衛隊員充分了解定位資訊的相關風險。」